Enterprise Backup Pricing Guide: Faktor Apa Saja yang Menentukan Biayanya?
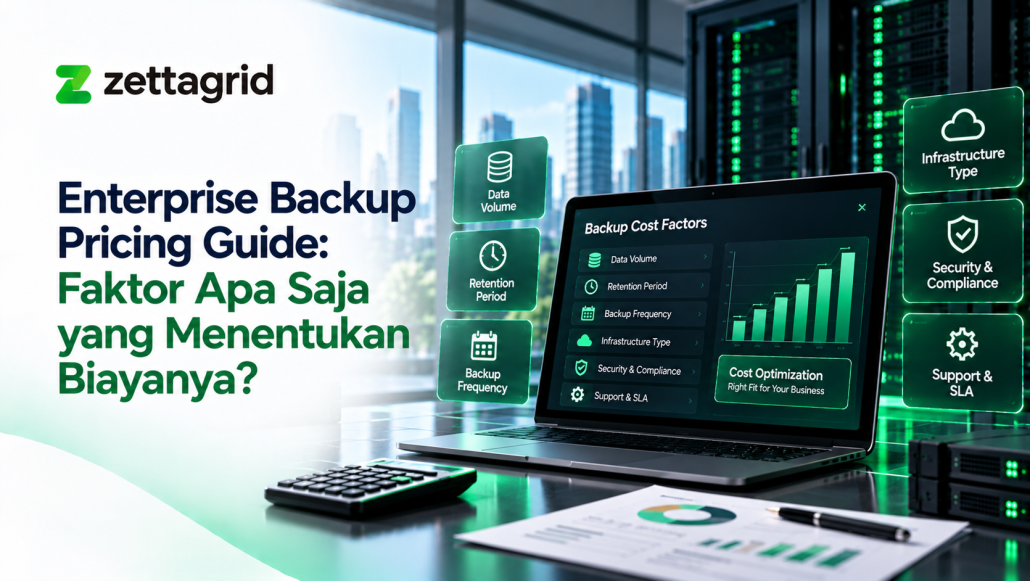
Ilustrasi Enterprise Backup Pricing dan faktor biaya backup perusahaan

Faktor yang menentukan biaya enterprise backup, mulai dari kapasitas, retensi, hingga kebutuhan recovery.

Ketika tim procurement atau finance bertanya “Berapa biaya enterprise backup?”, jawaban yang jujur adalah: tergantung. Enterprise backup pricing tidak seperti membeli laptop atau software dengan harga tetap. Biayanya dipengaruhi oleh banyak variabel: jumlah workload yang dilindungi, volume data, frekuensi backup, retensi, lokasi penyimpanan, kebutuhan recovery, serta apakah Anda memilih managed service atau self-managed. Memahami backup pricing secara mendalam membantu menghindari kejutan biaya di tengah jalan dan memastikan bahwa quotation yang diterima benar-benar mencerminkan kebutuhan bisnis.

Artikel ini tidak akan memberikan angka harga spesifik (karena sangat bervariasi berdasarkan vendor, region, dan negosiasi), melainkan menjelaskan faktor-faktor cost driver yang menentukan enterprise backup cost, bagaimana menghitung backup TCO (Total Cost of Ownership), dan informasi apa yang perlu disiapkan agar vendor dapat memberikan quotation yang akurat.

Mengapa Tidak Ada Harga “Standar” untuk Enterprise Backup?

Berbeda dengan produk konsumen, enterprise backup adalah solusi yang sangat ter-customisasi. Dua perusahaan dengan jumlah VM yang sama dapat memiliki biaya backup yang sangat berbeda karena:

  • Frekuensi backup berbeda: Perusahaan A backup setiap jam, Perusahaan B harian
  • Retensi berbeda: Perusahaan A simpan backup 30 hari, Perusahaan B simpan 1 tahun untuk compliance
  • Arsitektur berbeda: Perusahaan A on-premise dengan tape offsite, Perusahaan B cloud-native dengan immutable vault
  • Recovery requirement berbeda: Perusahaan A butuh RTO 15 menit, Perusahaan B bisa toleransi 4 jam

Faktor-faktor ini secara langsung memengaruhi biaya lisensi, storage, infrastruktur, dan operasional. Oleh karena itu, pendekatan yang lebih tepat adalah memahami komponen biaya dan bagaimana masing-masing berkontribusi pada TCO.

Komponen Biaya Utama dalam Enterprise Backup

1. Licensing: Software Backup

Ini adalah biaya paling visible dan sering kali menjadi fokus utama dalam negosiasi. Model licensing bervariasi berdasarkan vendor:

Veeam Universal License (VUL)
Veeam menggunakan model per-workload subscription. Satu VUL instance dapat melindungi satu VM, satu physical server, satu cloud instance, atau satu NAS share. Pricing tier umumnya:

  • Standard: Fitur dasar backup dan recovery
  • Advanced: Menambahkan monitoring, analytics, dan reporting yang lebih lengkap
  • Premium: Termasuk orchestration DR, ransomware recovery guarantee, dan fitur enterprise lanjutan

Harga per workload bervariasi berdasarkan volume, durasi kontrak, dan diskon negosiasi. Perusahaan dengan ratusan atau ribuan workload biasanya mendapatkan diskon signifikan dari list price.

Perpetual License (Model Lama)
Beberapa vendor masih menawarkan perpetual license (one-time purchase) dengan annual maintenance. Model ini memerlukan CAPEX besar di awal, tetapi OPEX lebih rendah untuk tahun-tahun berikutnya. Namun, tren industri bergerak ke subscription karena fleksibilitas dan predictability.

Cloud-Native Licensing
Layanan seperti AWS Backup, Azure Backup, atau Google Cloud Backup tidak memerlukan lisensi terpisah. Biaya dihitung berdasarkan usage: jumlah data yang di-backup, frequency, retention, dan fitur tambahan (cross-region copy, immutable vault, dll.).

Poin Penting: License hanya satu komponen. Biaya storage, infrastruktur, dan operasional sering kali melebihi biaya license dalam jangka panjang.

2. Storage: Tempat Backup Disimpan

Biaya storage sangat bervariasi berdasarkan media dan lokasi:

On-Premise Storage

  • Disk array atau NAS yang dibeli dengan CAPEX di awal
  • Biaya termasuk hardware, rack space, power, cooling, dan maintenance
  • Depresiasi hardware biasanya 3-5 tahun
  • Perlu perencanaan kapasitas untuk pertumbuhan data

Cloud Object Storage

  • AWS S3, Azure Blob, Google Cloud Storage, Wasabi, Backblaze B2, dll.
  • Model pay-as-you-go per GB per bulan
  • Tiered pricing: hot storage (frequent access) lebih mahal, archive storage (rare access) lebih murah
  • Biaya tambahan: egress (pengambilan data), API calls, retrieval fee untuk archive tier

Perkiraan Biaya Cloud Storage (2026)

  • AWS S3 Standard: sekitar $0.023/GB/bulan (sekitar $23/TB/bulan)
  • Azure Blob Hot: sekitar $0.018/GB/bulan (sekitar $18/TB/bulan)
  • Archive tier (S3 Glacier Deep Archive, Azure Archive): sekitar $0.001-0.004/GB/bulan (sangat murah, tetapi retrieval fee dan latency tinggi)
  • Egress fee: sekitar $0.08-0.09/GB untuk internet egress (dapat menjadi signifikan untuk restore besar)

Contoh: 50 TB backup di S3 Standard = sekitar $1,150/bulan atau $13,800/tahun hanya untuk storage. Jika perlu restore penuh 50 TB, egress fee dapat mencapai $4,000–4,500 (tergantung tiering).

Tape Storage

  • Masih digunakan untuk long-term retention dan air-gap protection
  • Biaya termasuk tape cartridge, tape library, dan operasional rotasi offsite
  • Lebih murah per TB untuk retensi sangat panjang (5-10 tahun)
  • Namun, restore time lebih lambat dan memerlukan proses manual

3. Infrastruktur: Hardware dan Network

Untuk deployment on-premise atau hybrid, infrastruktur adalah komponen biaya signifikan:

Backup Server dan Proxy

  • Server fisik atau VM untuk menjalankan backup software
  • Spesifikasi tergantung jumlah workload dan throughput yang diperlukan
  • Biaya termasuk hardware, OS license, dan maintenance

Network Infrastructure

  • Bandwidth yang memadai untuk backup window yang tersedia
  • Untuk cloud backup, koneksi internet dengan throughput tinggi dan latency rendah
  • Untuk offsite replication, koneksi dedicated (MPLS, leased line, atau SD-WAN)

Power dan Cooling

  • Biaya operasional data center untuk menjalankan hardware 24/7
  • Sering kali diabaikan dalam perhitungan TCO, tetapi signifikan untuk deployment besar

4. Operasional: Staff dan Managed Service

Biaya operasional sering kali menjadi hidden cost yang tidak terlihat di quotation awal:

Internal Staff

  • Gaji admin backup, engineer infrastruktur, dan tim security
  • Training dan sertifikasi untuk menjaga keahlian terkini
  • Waktu yang dialokasikan untuk monitoring, troubleshooting, dan recovery testing

Managed Service

  • Alternatif dari mengelola sendiri adalah menggunakan managed backup service
  • Biaya bulanan atau tahunan yang mencakup monitoring, maintenance, patching, dan support
  • Dapat lebih ekonomis untuk perusahaan dengan tim IT terbatas atau yang ingin fokus pada core business

Contoh: Managed backup service di Indonesia dapat bervariasi dari beberapa juta hingga puluhan juta rupiah per bulan, tergantung pada cakupan workload, SLA, dan level service.

5. Recovery Requirement: RTO dan RTO

Kebutuhan recovery secara langsung memengaruhi arsitektur dan biaya:

RTO (Recovery Time Objective) Ketat

  • RTO 15 menit memerlukan solusi seperti instant VM recovery, failover otomatis, atau infrastructure standby
  • Biaya lebih tinggi karena memerlukan redundancy dan automation

RTO Longgar

  • RTO 4-8 jam dapat menggunakan restore dari backup standar tanpa infrastructure standby
  • Biaya lebih rendah, tetapi downtime lebih lama saat insiden

RPO (Recovery Point Objective) Ketat

  • RPO 1 jam memerlukan backup lebih sering atau continuous data protection
  • Biaya storage dan network lebih tinggi karena volume data yang ditransfer lebih besar

RPO Longgar

  • RPO 24 jam dapat menggunakan backup harian
  • Biaya lebih rendah, tetapi data loss lebih besar saat insiden

6. Retention dan Compliance

Kebutuhan retensi jangka panjang secara langsung memengaruhi biaya storage:

Retensi Pendek (7-30 hari)

  • Cocok untuk recovery operasional harian
  • Biaya storage relatif rendah

Retensi Menengah (1-12 bulan)

  • Untuk recovery dari insiden yang terdeteksi terlambat atau audit internal
  • Biaya storage meningkat secara linier

Retensi Panjang (1-10 tahun)

  • Diperlukan untuk compliance regulasi (finansial, kesehatan, sektor publik)
  • Biaya storage signifikan; perlu pertimbangan archive tier atau tape untuk efisiensi

Contoh: Backup 10 TB dengan retensi 30 hari vs 7 tahun dapat memiliki perbedaan biaya storage lebih dari 10x, tergantung pada tier storage yang digunakan.

7. Fitur Tambahan: Immutability, Encryption, Cross-Region Copy

Fitur keamanan dan ketahanan tambahan dapat memengaruhi biaya:

Immutable Backup

  • Object lock atau WORM storage dapat memiliki biaya premium
  • Namun, mencegah biaya jauh lebih besar dari ransomware recovery

Encryption

  • Encryption at-rest dan in-transit umumnya standar
  • Key management (KMS) dapat memiliki biaya terpisah di cloud

Cross-Region Copy

  • Replikasi backup ke region berbeda untuk DR
  • Biaya tambahan untuk storage di region kedua dan network transfer

Advanced Analytics dan Monitoring

  • Dashboard, alerting, reporting compliance
  • Dapat termasuk dalam license tier lebih tinggi atau add-on terpisah

TCO: Backup Cost vs Cost of Recovery Failure

Salah satu kesalahan umum dalam evaluasi enterprise backup pricing adalah fokus hanya pada biaya backup tanpa mempertimbangkan biaya jika backup gagal atau recovery tidak berhasil.

Backup Cost adalah biaya yang dapat dilihat dan diukur:

  • License: $X per tahun
  • Storage: $Y per bulan
  • Staff: $Z per tahun
  • Total: $A per tahun

Cost of Recovery Failure lebih sulit diukur, tetapi dapat jauh lebih besar:

  • Downtime: kehilangan revenue per jam downtime x durasi
  • Data loss: dampak bisnis dari data yang hilang permanen
  • Reputasi: kehilangan kepercayaan pelanggan
  • Compliance penalty: denda regulasi jika data tidak dapat dipulihkan
  • Recovery effort: biaya emergency, consultant, overtime staff

Contoh: Perusahaan dengan revenue $1 juta/hari mengalami downtime 24 jam karena backup gagal. Kerugian langsung $1 juta, belum termasuk dampak jangka panjang. Biaya backup yang “hemat” $50,000/tahun menjadi tidak relevan dibandingkan dengan risiko ini.

Perspektif yang lebih tepat adalah: backup adalah asuransi. Pertanyaannya bukan “berapa murah backup yang bisa saya beli?”, melainkan “berapa perlindungan yang saya butuhkan untuk risiko yang saya hadapi?”

Hidden Cost yang Sering Terlewat

Beberapa biaya tidak terlihat di quotation awal tetapi dapat muncul di kemudian hari:

Egress Fee
Cloud storage murah di storage, tetapi mahal saat pengambilan data. Restore penuh 50 TB dari AWS S3 dapat dikenakan egress fee $4,000–4,500.

API dan Transaction Fee
Cloud provider mengenakan biaya untuk PUT/GET requests, API calls, dan operations lainnya. Untuk backup dengan jutaan file kecil, biaya ini dapat signifikan.

Retrieval Fee untuk Archive Tier
Archive storage sangat murah, tetapi retrieval fee dan latency tinggi. Restore dari Glacier Deep Archive memerlukan 12-48 jam dan biaya retrieval per GB.

Annual Price Increase
Vendor software sering kali meningkatkan harga 4-8% per tahun. Renewal tahun kedua atau ketiga dapat lebih mahal daripada yang diantisipasi.

Late Renewal Penalty
Memperpanjang license setelah expiry dapat dikenakan penalty atau memerlukan pembelian ulang dengan harga baru.

Implementation dan Professional Service
Setup awal, konfigurasi, dan training dapat memerlukan consultant atau professional service dengan biaya harian $1,000-3,000+.

Add-On dan Module Tambahan
Fitur seperti advanced monitoring, orchestration DR, atau ransomware guarantee dapat memerlukan upgrade license tier atau add-on terpisah.

Cara Mendapatkan Quotation yang Akurat

Agar vendor dapat memberikan quotation yang akurat dan sesuai kebutuhan, siapkan informasi berikut:

Inventory Workload

  • Jumlah VM (per hypervisor: VMware, Hyper-V, dll.)
  • Jumlah physical server (per OS: Windows, Linux)
  • Jumlah cloud instances (per provider: AWS, Azure, GCP)
  • Volume data NAS/file shares
  • Workload SaaS (Microsoft 365 users, Google Workspace)

Backup Requirement

  • Frekuensi backup yang diinginkan (harian, per jam, continuous)
  • Retensi yang diperlukan (harian, mingguan, bulanan, tahunan)
  • RPO dan RTO target per workload kritikal

Arsitektur Saat Ini

  • Infrastruktur existing (on-premise, cloud, hybrid)
  • Storage capacity dan utilization saat ini
  • Network bandwidth dan konektivitas

Security dan Compliance

  • Kebutuhan immutability atau air-gap
  • Regulasi yang berlaku (POJK, ISO 27001, sektoral)
  • Kebutuhan encryption dan key management

Operational Model

  • Self-managed atau managed service
  • SLA yang diharapkan (support response time, escalation)
  • Training dan knowledge transfer requirement

Dengan informasi ini, vendor dapat memberikan quotation yang mencerminkan kebutuhan nyata, bukan estimasi kasar yang dapat meledak di kemudian hari.

Pertanyaan yang Perlu Ditanyakan ke Vendor

Saat menerima quotation, ajukan pertanyaan berikut untuk memastikan transparansi:

  • Apakah harga ini termasuk semua fitur yang diperlukan, atau ada add-on terpisah?
  • Berapa estimasi biaya storage untuk volume data saya dengan retensi X tahun?
  • Apakah ada egress fee atau retrieval fee yang perlu diantisipasi?
  • Berapa annual price increase yang diantisipasi untuk renewal tahun berikutnya?
  • Apakah ada diskon untuk multi-year commitment atau volume besar?
  • Apa yang tidak termasuk dalam quotation ini yang mungkin saya butuhkan?
  • Bagaimana struktur billing: upfront, bulanan, atau tahunan?
  • Apakah ada penalty untuk early termination atau perubahan scope?

Kesimpulan

Enterprise backup pricing adalah fungsi dari banyak variabel: workload, volume data, frekuensi backup, retensi, arsitektur, recovery requirement, dan operational model. Tidak ada harga “standar” yang berlaku universal. Yang lebih penting daripada mencari harga terendah adalah memahami cost driver, menghitung TCO secara menyeluruh, dan memastikan bahwa solusi yang dipilih dapat memenuhi RPO/RTO bisnis dengan risiko yang dapat diterima.

Biaya backup harus dipandang sebagai investasi dalam ketahanan bisnis, bukan sekadar expense yang perlu diminimalkan. Backup yang “murah” tetapi gagal saat dibutuhkan dapat menimbulkan biaya jauh lebih mahal dalam bentuk downtime, data loss, dan kerusakan reputasi.

Jika Anda ingin memahami struktur biaya yang paling sesuai dengan konteks bisnis Anda dan mendapatkan quotation yang akurat, Arupa siap membantu dengan Minta Penawaran Backup. Tim kami dapat menganalisis kebutuhan Anda, memberikan rekomendasi arsitektur yang optimal, dan menyediakan quotation transparan tanpa hidden cost yang mengejutkan di kemudian hari.

FAQ

Mengapa harga enterprise backup sangat bervariasi?
Karena backup adalah solusi ter-customisasi. Biaya dipengaruhi oleh jumlah workload, volume data, frekuensi backup, retensi, arsitektur (on-premise/cloud/hybrid), dan recovery requirement. Dua perusahaan dengan VM yang sama dapat memiliki biaya yang sangat berbeda.

Apa itu TCO dalam konteks backup?
TCO (Total Cost of Ownership) adalah total biaya kepemilikan backup dalam jangka panjang, termasuk license, storage, infrastruktur, operasional staf, maintenance, dan biaya tersembunyi seperti egress fee atau annual price increase.

Berapa biaya cloud storage untuk backup?
Cloud storage bervariasi: AWS S3 Standard sekitar $23/TB/bulan, Azure Blob Hot sekitar $18/TB/bulan. Archive tier lebih murah ($1-4/TB/bulan), tetapi retrieval fee dan latency tinggi. Egress fee sekitar $0.08-0.09/GB.

Apakah managed backup service lebih mahal daripada self-managed?
Tidak selalu. Managed service dapat lebih ekonomis untuk perusahaan dengan tim IT terbatas karena tidak perlu investasi staf, training, dan infrastruktur. Perlu analisis TCO berdasarkan konteks spesifik.

Apa hidden cost yang sering terlewat dalam backup pricing?
Egress fee (pengambilan data dari cloud), API/transaction fee, retrieval fee untuk archive tier, annual price increase (4-8%/tahun), late renewal penalty, dan professional service untuk implementasi.

Bagaimana cara mendapatkan quotation backup yang akurat?
Siapkan inventory workload (VM, server, cloud instances), backup requirement (frekuensi, retensi, RPO/RTO), arsitektur existing, dan security requirement. Vendor dapat memberikan quotation yang mencerminkan kebutuhan nyata.

Apakah license backup termasuk storage?
Umumnya tidak. License software backup (seperti Veeam VUL) terpisah dari biaya storage. Storage dapat on-premise (CAPEX) atau cloud (pay-as-you-go). Perlu menghitung kedua komponen untuk TCO yang akurat.
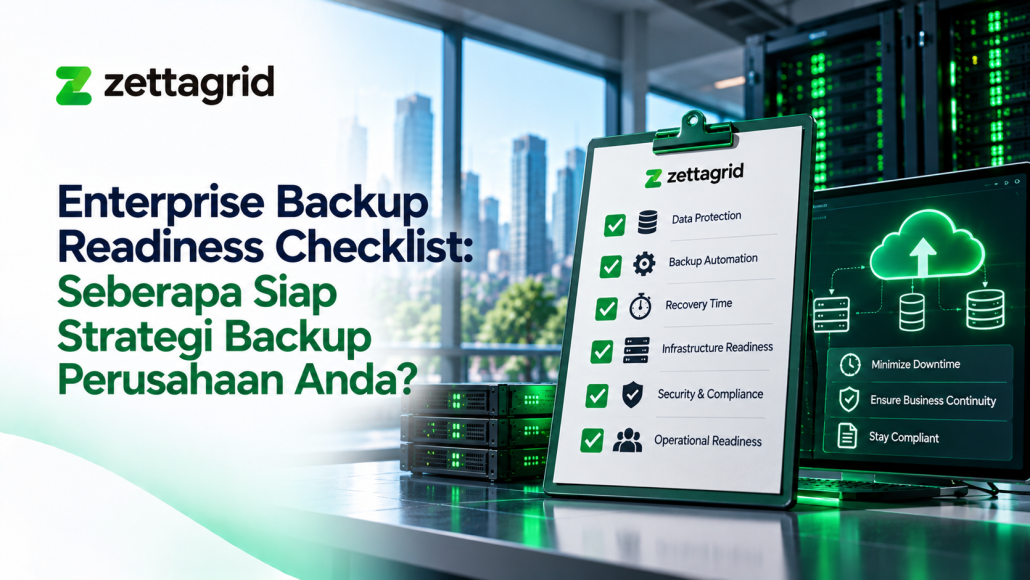
Enterprise Backup Readiness Checklist: Seberapa Siap Strategi Backup Perusahaan Anda?

Ilustrasi Backup Automation untuk mengurangi human error dan mempercepat pemulihan data

Backup Automation membantu perusahaan mengurangi kesalahan manual dan meningkatkan efisiensi proses backup.

Banyak perusahaan percaya bahwa mereka sudah memiliki enterprise backup yang memadai karena job backup berjalan rutin dan dashboard menunjukkan status “sukses”. Namun, ketika disaster benar-benar terjadi, sering kali muncul kenyataan pahit: backup tidak dapat dipulihkan, recovery time jauh lebih lama dari ekspektasi, atau salinan backup ikut terenkripsi oleh ransomware. Backup readiness bukan hanya tentang memiliki backup, melainkan tentang memastikan bahwa backup tersebut benar-benar dapat diandalkan saat dibutuhkan.

Artikel ini menyediakan enterprise backup checklist praktis yang dapat digunakan oleh CIO, IT Director, dan tim infrastruktur untuk mengevaluasi kesiapan strategi backup saat ini. Checklist ini mencakup aspek teknis, operasional, dan governance yang sering kali terlewat dalam evaluasi tradisional.

Mengapa Checklist Backup Readiness Penting?

Tanpa kerangka evaluasi yang jelas, tim IT sering kali fokus pada metrik yang mudah diukur (seperti jumlah job backup sukses) daripada metrik yang benar-benar mencerminkan kesiapan recovery. Checklist yang komprehensif membantu mengidentifikasi gap sebelum insiden terjadi, memprioritaskan perbaikan berdasarkan risiko bisnis, dan memberikan dasar objektif untuk investasi tambahan dalam data protection strategy.

Di lingkungan ancaman siber modern, di mana ransomware secara aktif menargetkan backup repository, pertanyaan “apakah backup kita cukup?” perlu dijawab dengan evaluasi mendalam, bukan asumsi.

Checklist Evaluasi Enterprise Backup Readiness

Berikut adalah checklist terstruktur yang dapat digunakan untuk menilai kesiapan backup perusahaan Anda. Setiap bagian mencakup pertanyaan evaluasi dan indikator kesiapan.

1. Workload Coverage: Apa Saja yang Harus Dilindungi?

Pertanyaan Kunci:

  • Apakah semua server, virtual machine, database, dan aplikasi kritikal telah teridentifikasi dan tercakup dalam jadwal backup?
  • Apakah workload nontradisional (container, SaaS seperti Microsoft 365, workload cloud) juga dilindungi?
  • Apakah ada server “shadow IT” atau sistem warisan yang terlewat dari cakupan backup?

Indikator Kesiapan:

  • Inventory lengkap semua workload kritikal dengan owner dan criticality level yang jelas
  • Semua workload dalam inventory memiliki policy backup yang terdefinisi
  • Tidak ada sistem produksi yang berjalan tanpa perlindungan backup

Risiko Jika Tidak Terpenuhi:
Workload yang tidak ter-backup adalah blind spot yang dapat mengakibatkan kehilangan data permanen saat insiden terjadi.

2. Backup Frequency: Apakah RPO Sesuai Kebutuhan Bisnis?

Pertanyaan Kunci:

  • Berapa frekuensi backup untuk setiap workload (harian, per jam, continuous)?
  • Apakah frekuensi backup sesuai dengan RPO (Recovery Point Objective) yang disepakati dengan bisnis?
  • Apakah ada workload kritikal yang hanya di-backup sekali sehari atau lebih jarang?

Indikator Kesiapan:

  • RPO terdefinisi untuk setiap workload berdasarkan dampak bisnis
  • Frekuensi backup memenuhi atau melebihi target RPO
  • Backup dijadwalkan pada waktu yang meminimalkan dampak terhadap performa produksi

Risiko Jika Tidak Terpenuhi:
RPO yang terlalu longgar berarti lebih banyak data yang hilang saat recovery, yang dapat berdampak pada operasional dan kepatuhan regulasi.

3. Retention: Berapa Lama Data Disimpan?

Pertanyaan Kunci:

  • Apakah retention policy (harian, mingguan, bulanan, tahunan) telah didefinisikan untuk setiap workload?
  • Apakah retention memenuhi kebutuhan compliance dan regulasi industri?
  • Apakah ada backup yang disimpan terlalu lama (memboroskan storage) atau terlalu singkat (tidak memenuhi kebutuhan audit)?

Indikator Kesiapan:

  • Retention policy terdokumentasi dan diterapkan secara konsisten
  • Retensi jangka panjang (bulanan/tahunan) tersedia untuk workload yang memerlukan compliance
  • Review berkala dilakukan untuk memastikan retention masih relevan

Risiko Jika Tidak Terpenuhi:
Retensi yang tidak sesuai dapat menyebabkan kegagalan audit, ketidakmampuan memenuhi e-discovery, atau pemborosan biaya storage.

4. Backup Location: Apakah Ada Offsite Copy?

Pertanyaan Kunci:

  • Apakah backup disimpan hanya di lokasi yang sama dengan produksi, atau ada salinan offsite?
  • Apakah lokasi offsite memiliki jarak geografis yang cukup untuk melindungi dari bencana regional?
  • Apakah akses ke lokasi offsite terjamin saat diperlukan untuk recovery?

Indikator Kesiapan:

  • Minimal satu salinan backup disimpan di lokasi terpisah secara geografis
  • Lokasi offsite dapat diakses dalam waktu yang sesuai dengan RTO
  • Konektivitas dan bandwidth ke offsite telah diuji untuk skenario recovery

Risiko Jika Tidak Terpenuhi:
Tanpa offsite copy, bencana fisik (kebakaran, banjir, gempa) dapat menghapus produksi dan backup sekaligus.

5. Immutability: Apakah Backup Dapat Dilindungi dari Perubahan atau Penghapusan?

Pertanyaan Kunci:

  • Apakah ada salinan backup yang dilindungi dengan immutability (tidak dapat diubah atau dihapus selama periode tertentu)?
  • Apakah fitur immutability benar-benar aktif dan terkonfigurasi dengan benar?
  • Apakah ada backup yang sepenuhnya terisolasi (air-gapped) dari jaringan produksi?

Indikator Kesiapan:

  • Minimal satu salinan backup immutable untuk workload kritikal
  • Immutability diterapkan pada repository yang terpisah dari produksi
  • Akses ke backup immutable dibatasi dengan kontrol ketat dan MFA

Risiko Jika Tidak Terpenuhi:
Backup yang dapat dihapus atau diubah rentan terhadap ransomware, insider threat, atau human error yang dapat menghapus jalur recovery.

6. Access Control: Siapa yang Dapat Menghapus atau Mengubah Backup?

Pertanyaan Kunci:

  • Siapa saja yang memiliki akses administratif ke sistem backup?
  • Apakah prinsip least privilege diterapkan (akses hanya sesuai kebutuhan)?
  • Apakah MFA (Multi-Factor Authentication) diwajibkan untuk akses ke sistem backup?

Indikator Kesiapan:

  • Daftar admin backup terdokumentasi dan direview berkala
  • Akses administratif dipisahkan dari akses produksi
  • MFA diaktifkan untuk semua akun dengan privilege tinggi

Risiko Jika Tidak Terpenuhi:
Kredensial admin yang bocor dapat memungkinkan penyerang menghapus atau mengubah backup, menghilangkan jalur recovery.

7. Monitoring: Apakah Failed Job Segera Terdeteksi?

Pertanyaan Kunci:

  • Apakah ada dashboard terpusat yang menampilkan status semua backup job?
  • Apakah alert dikonfigurasi untuk job gagal, warning, atau anomali?
  • Siapa yang menerima alert dan berapa lama waktu respons yang diharapkan?

Indikator Kesiapan:

  • Dashboard real-time menampilkan status backup seluruh lingkungan
  • Alert dikirim melalui multiple channel (email, SMS, ITSM)
  • Prosedur eskalasi jelas jika alert tidak ditindaklanjuti

Risiko Jika Tidak Terpenuhi:
Backup yang gagal tanpa terdeteksi berarti perusahaan tidak memiliki perlindungan saat dibutuhkan, tanpa menyadarinya.

8. Recovery Testing: Kapan Terakhir Restore Diuji?

Pertanyaan Kunci:

  • Kapan terakhir kali restore test dilakukan untuk setiap workload kritikal?
  • Apakah restore test mencakup seluruh aplikasi atau hanya file-level restore?
  • Apakah hasil restore test terdokumentasi dan ditinjau oleh pemilik bisnis?

Indikator Kesiapan:

  • Restore test dilakukan minimal setiap 3-6 bulan untuk workload kritikal
  • Hasil tes mencakup waktu recovery aktual vs target RTO
  • Dokumentasi recovery procedure diperbarui berdasarkan hasil tes

Risiko Jika Tidak Terpenuhi:
Backup yang belum pernah diuji restore-nya adalah risiko tersembunyi yang dapat menyebabkan kegagalan recovery saat insiden nyata.

9. RPO dan RTO: Apakah Target Sudah Didefinisikan dan Dapat Dipenuhi?

Pertanyaan Kunci:

  • Apakah RPO (Recovery Point Objective) dan RTO (Recovery Time Objective) telah didefinisikan untuk setiap workload?
  • Apakah target ini disepakati dengan pemilik bisnis atau hanya ditetapkan oleh IT?
  • Apakah hasil recovery test menunjukkan bahwa target RPO/RTO dapat dipenuhi?

Indikator Kesiapan:

  • RPO dan RTO terdokumentasi per workload dengan approval bisnis
  • Target realistis berdasarkan arsitektur backup dan recovery yang ada
  • Gap antara target dan kemampuan aktual teridentifikasi dan direncanakan perbaikannya

Risiko Jika Tidak Terpenuhi:
Tanpa RPO/RTO yang jelas, tim IT tidak memiliki panduan untuk memprioritaskan recovery, dan bisnis tidak memiliki ekspektasi yang realistis.

10. Documentation: Apakah Recovery Process Terdokumentasi?

Pertanyaan Kunci:

  • Apakah prosedur recovery terdokumentasi dengan langkah-langkah yang jelas?
  • Apakah dokumentasi mencakup contact person, dependency aplikasi, dan urutan recovery?
  • Apakah dokumentasi disimpan di lokasi yang dapat diakses saat produksi down (tidak hanya di sistem yang sedang direcovery)?

Indikator Kesiapan:

  • Runbook recovery tersedia untuk setiap workload kritikal
  • Dokumentasi diperbarui setelah setiap perubahan infrastruktur atau recovery test
  • Salinan dokumentasi disimpan offsite atau dalam format yang tidak bergantung pada sistem produksi

Risiko Jika Tidak Terpenuhi:
Saat insiden terjadi, tekanan waktu dan kepanikan dapat menyebabkan kesalahan fatal jika prosedur tidak terdokumentasi dengan baik.

Tabel Ringkasan Checklist Enterprise Backup Readiness

Untuk memudahkan evaluasi, berikut adalah ringkasan checklist dalam format tabel yang dapat digunakan sebagai self-assessment:

Area Evaluasi Pertanyaan Kunci Status (Ya/Tidak/Sebagian) Tindakan Perbaikan
Workload Coverage Semua workload kritikal terbackup?
Backup Frequency Frekuensi sesuai RPO bisnis?
Retention Retensi memenuhi compliance?
Backup Location Ada salinan offsite?
Immutability Ada backup immutable/air-gapped?
Access Control MFA dan least privilege diterapkan?
Monitoring Alert untuk failed job aktif?
Recovery Testing Restore test rutin dilakukan?
RPO & RTO Target terdefinisi dan realistis?
Documentation Recovery procedure terdokumentasi?

Gunakan tabel ini untuk mencatat status saat ini dan merencanakan tindakan perbaikan untuk setiap gap yang teridentifikasi.

Cara Menggunakan Checklist Ini

Checklist ini dirancang untuk menjadi titik awal evaluasi, bukan akhir dari proses. Berikut adalah langkah-langkah yang direkomendasikan:

Langkah 1: Kumpulkan Tim yang Tepat
Libatkan perwakilan dari tim infrastruktur, security, compliance, dan pemilik bisnis untuk workload kritikal. Perspektif yang beragam membantu mengidentifikasi gap yang mungkin terlewat.

Langkah 2: Lakukan Self-Assessment
Gunakan checklist di atas untuk menilai setiap area. Bersikaplah jujur: status “Tidak” atau “Sebagian” bukan kegagalan, melainkan peluang perbaikan.

Langkah 3: Prioritaskan Berdasarkan Risiko Bisnis
Tidak semua gap perlu diperbaiki sekaligus. Prioritaskan perbaikan berdasarkan dampak bisnis jika area tersebut gagal saat insiden.

Langkah 4: Buat Rencana Perbaikan
Untuk setiap gap yang teridentifikasi, definisikan tindakan perbaikan, owner, dan timeline. Integrasikan dengan roadmap IT yang lebih luas.

Langkah 5: Jadwalkan Review Berkala
Backup readiness bukan one-time assessment. Jadwalkan review berkala (misalnya setiap 6 bulan atau setelah perubahan infrastruktur besar) untuk memastikan kesiapan tetap terjaga.

Manfaat Free Backup Assessment dari Arupa

Bagi perusahaan yang ingin evaluasi lebih mendalam, Arupa menyediakan layanan Free Backup Assessment yang dapat membantu mengidentifikasi gap dengan lebih komprehensif. Assessment ini mencakup:

  • Risk Score: Penilaian tingkat risiko strategi backup saat ini
  • Gap Analysis: Identifikasi spesifik area yang memerlukan perbaikan
  • Recommendation: Rekomendasi tindakan prioritas berdasarkan best practice industri

Assessment ini tidak hanya memberikan laporan, tetapi juga diskusi dengan ahli Arupa untuk memahami konteks bisnis dan merancang roadmap perbaikan yang realistis.

Kesimpulan

Enterprise backup checklist ini bukan sekadar daftar periksa teknis, melainkan alat untuk memastikan bahwa strategi backup benar-benar siap mendukung kelangsungan bisnis saat insiden terjadi. Setiap area, dari workload coverage hingga dokumentasi recovery, memainkan peran kritis dalam menentukan apakah perusahaan dapat pulih dengan cepat atau mengalami downtime berkepanjangan.

Evaluasi kesiapan backup adalah investasi kecil yang dapat mencegah kerugian besar. Jika Anda ingin memahami seberapa siap strategi backup perusahaan Anda dan di mana peluang perbaikan terbesar, Arupa siap membantu dengan Download Enterprise Backup Checklist dan konsultasi lanjutan untuk merancang roadmap yang sesuai dengan kebutuhan bisnis Anda.

FAQ

Apa itu enterprise backup readiness?
Enterprise backup readiness adalah tingkat kesiapan strategi backup perusahaan untuk mendukung recovery saat insiden terjadi. Ini mencakup tidak hanya keberadaan backup, tetapi juga kemampuan restore, kepatuhan RPO/RTO, dan ketahanan terhadap ancaman seperti ransomware.

Mengapa recovery testing penting dalam checklist?
Recovery testing memverifikasi bahwa backup benar-benar dapat dipulihkan, bukan hanya tampak sukses di dashboard. Tanpa testing, perusahaan mungkin baru menyadari backup gagal saat benar-benar dibutuhkan.

Apa itu immutable backup dan mengapa perlu?
Immutable backup adalah salinan data yang tidak dapat diubah atau dihapus selama periode tertentu. Ini melindungi backup dari ransomware, insider threat, dan human error yang dapat menghapus jalur recovery.

Berapa sering sebaiknya restore test dilakukan?
Minimal setiap 3-6 bulan untuk workload kritikal, atau setelah perubahan infrastruktur besar. Frekuensi dapat disesuaikan berdasarkan risiko bisnis dan kebutuhan compliance.

Apa perbedaan RPO dan RTO?
RPO (Recovery Point Objective) adalah jumlah maksimum data loss yang dapat diterima, diukur dari waktu kegagalan ke backup terakhir. RTO (Recovery Time Objective) adalah waktu maksimum yang dapat ditoleransi untuk sistem down setelah gangguan.

Apakah checklist ini cocok untuk semua ukuran perusahaan?
Ya, prinsip dasarnya berlaku untuk SMB hingga enterprise besar. Skala implementasi dapat disesuaikan, tetapi area evaluasi seperti workload coverage, immutability, dan recovery testing relevan untuk semua ukuran.

Bagaimana jika banyak area yang statusnya “Tidak” atau “Sebagian”?
Itu wajar. Checklist ini dirancang untuk mengidentifikasi gap, bukan untuk membuat perusahaan tampak sempurna. Prioritaskan perbaikan berdasarkan risiko bisnis dan buat rencana bertahap.


Backup Automation: Mengurangi Human Error dan Mempercepat Recovery

Ilustrasi Backup Automation untuk mengurangi human error dan mempercepat pemulihan data

Backup Automation membantu perusahaan mengurangi kesalahan manual dan meningkatkan efisiensi proses backup.

Dalam operasional backup enterprise, backup automation bukan lagi sekadar fitur tambahan, melainkan kebutuhan strategis. Human error tetap menjadi salah satu penyebab utama kegagalan backup dan recovery, mulai dari konfigurasi jadwal yang keliru, retention policy yang tidak konsisten, hingga job backup yang gagal tetapi tidak terdeteksi selama berminggu-minggu. Ketika disaster terjadi, proses recovery manual yang bergantung pada dokumentasi yang sudah kedaluwarsa atau tim yang sedang under pressure dapat memperpanjang downtime secara signifikan.

Artikel ini membahas bagaimana automated backup dapat mengurangi risiko human error, meningkatkan konsistensi operasional, dan mempercepat recovery time. Fokusnya bukan pada janji bahwa otomatisasi akan menghilangkan seluruh masalah, melainkan pada pemahaman realistis tentang apa yang dapat dan tidak dapat dicapai dengan automasi, serta bagaimana mengintegrasikannya ke dalam strategi data protection yang lebih luas.

Di Mana Human Error Paling Sering Terjadi dalam Backup?

Sebelum membahas solusi, penting untuk memahami di mana titik lemah operasional backup yang paling rentan terhadap kesalahan manusia. Berdasarkan pengalaman operasional di berbagai lingkungan enterprise, beberapa pola kesalahan muncul secara konsisten:

Konfigurasi Job Backup

Admin IT sering kali harus mengonfigurasi puluhan bahkan ratusan job backup untuk berbagai workload. Tanpa standarisasi, setiap job dapat memiliki pengaturan yang berbeda: jadwal, retensi, target repository, atau tingkat kompresi. Kesalahan kecil seperti salah memilih retention policy atau lupa mengaktifkan enkripsi dapat berakibat serius saat recovery diperlukan.

Manajemen Jadwal dan Retensi

Jadwal backup yang tidak terdokumentasi atau bergantung pada ingatan individu berisiko tinggi. Ketika admin yang bertanggung jawab cuti, resign, atau pindah tim, pengetahuan tentang “bagaimana backup berjalan” dapat hilang. Retention policy yang diterapkan secara manual juga rentan terhadap inkonsistensi: beberapa workload mungkin menyimpan backup terlalu lama (memboroskan storage), sementara yang lain terlalu singkat (tidak memenuhi kebutuhan compliance).

Missed Backup dan Failed Job yang Tidak Terperiksa

Backup job yang gagal tanpa notifikasi adalah risiko tersembunyi yang umum. Dashboard yang tidak dimonitor, alert yang dikirim ke email yang sudah tidak aktif, atau asumsi bahwa “backup pasti sukses” dapat menyebabkan perusahaan menyadari kegagalan backup hanya saat mencoba restore, yang mungkin sudah terlambat.

Kapasitas Storage yang Tidak Terpantau

Storage backup yang penuh adalah penyebab umum kegagalan backup mendadak. Tanpa monitoring proaktif, tim IT mungkin baru menyadari masalah ini setelah beberapa job gagal berturut-turut. Dalam skenario terburuk, backup tertunda selama berhari-hari sebelum kapasitas ditambah atau data lama dihapus.

Proses Recovery Manual

Saat disaster terjadi, tekanan waktu tinggi dan dokumentasi recovery yang tidak teruji dapat menyebabkan kesalahan fatal: restore ke target yang salah, urutan recovery yang tidak memperhatikan dependency aplikasi, atau lupa mengonfigurasi ulang network dan security setting. Human error dalam recovery sering kali lebih mahal dampaknya daripada error dalam backup rutin.

Bagaimana Backup Automation Membantu?

Automasi tidak menghilangkan seluruh risiko, tetapi secara signifikan mengurangi titik-titik kegagalan yang disebabkan oleh inkonsistensi manusia. Berikut adalah area di mana backup management berbasis automasi memberikan nilai paling besar:

  • Scheduling yang Konsisten dan Terprediksi

Dengan backup automation, jadwal backup didefinisikan dalam policy yang diterapkan secara terpusat. Setiap workload yang masuk dalam scope policy akan otomatis mendapat jadwal yang sama, mengurangi risiko lupa mengkonfigurasi backup untuk server baru atau workload yang baru di-deploy. Scheduling juga dapat disesuaikan dengan business hour, maintenance window, atau periode low-activity untuk meminimalkan dampak pada performa produksi.

  • Policy-Driven Retention

Retention policy yang didefinisikan secara terpusat memastikan konsistensi di semua workload. Misalnya, policy “daily backup retained 30 days, weekly retained 12 weeks, monthly retained 12 months” dapat diterapkan otomatis tanpa perlu konfigurasi manual per job. Ini juga membantu memenuhi kebutuhan compliance yang memerlukan retensi data jangka panjang.

  • Monitoring dan Alerting Proaktif

Sistem automasi modern menyediakan dashboard terpusat yang menampilkan status semua backup job, baik yang sukses, warning, maupun gagal. Alert dapat dikonfigurasi untuk mengirim notifikasi via email, SMS, atau integrasi dengan platform ITSM ketika job gagal, storage hampir penuh, atau ada anomali seperti backup yang tidak berjalan sesuai jadwal. Ini mengubah model operasional dari “reaktif setelah masalah ditemukan” menjadi “proaktif sebelum masalah berdampak”.

  • Automated Reporting dan Compliance

Laporan backup yang dihasilkan otomatis mengurangi beban administratif dan memberikan visibilitas yang konsisten untuk audit. Laporan dapat mencakup metrik seperti success rate, RPO actual vs target, kapasitas storage yang digunakan, dan tren kegagalan dari waktu ke waktu. Untuk industri yang diatur (finansial, kesehatan, sektor publik), laporan ini menjadi bukti kepatuhan terhadap kebijakan backup dan retention.

  • Verification dan Automated Restore Testing

Beberapa platform backup modern mendukung automated restore testing, di mana backup secara berkala diuji restore-nya ke environment isolated untuk memverifikasi integritas data. Hasil testing dilaporkan otomatis, memberikan keyakinan bahwa backup benar-benar dapat dipulihkan, bukan hanya tampak sukses di dashboard.

  • Orchestration Recovery Workflow

Untuk skenario disaster recovery yang kompleks, recovery automation dapat mengoordinasikan urutan restore berbagai komponen: database harus di-restore dulu sebelum aplikasi, network configuration harus diterapkan sebelum VM di-boot, dan seterusnya. Orchestration ini mengurangi risiko kesalahan urutan yang dapat menyebabkan aplikasi gagal start atau data tidak konsisten.

  • Batasan Automasi: Human Oversight Tetap Diperlukan

Meskipun automasi memberikan banyak manfaat, penting untuk memahami batasannya. Backup automation dapat mengurangi, tetapi tidak menghilangkan seluruh human error. Beberapa area yang tetap memerlukan keterlibatan manusia:

  • Desain Kebijakan dan Arsitektur

Automasi menjalankan apa yang didefinisikan dalam policy. Jika policy itu sendiri salah desain (misalnya, RPO terlalu longgar untuk workload kritikal, atau retention tidak memenuhi kebutuhan compliance), automasi hanya akan menjalankan kesalahan tersebut secara konsisten. Desain arsitektur backup, pemilihan RTO/RPO, dan penentuan workload priority tetap memerlukan judgement manusia.

  • Interpretasi Alert dan Eskalasi

Alert otomatis dapat memberitahu bahwa ada masalah, tetapi interpretasi dan eskalasi yang tepat tetap memerlukan analisis manusia. Misalnya, alert “backup gagal” dapat disebabkan oleh masalah jaringan temporer, bug software, atau kegagalan storage yang serius. Tim IT perlu menilai urgensi dan mengambil tindakan yang sesuai.

  • Perubahan Infrastruktur dan Workload Baru

Ketika infrastruktur berubah (server baru, migrasi cloud, perubahan network topology), policy backup perlu disesuaikan. Automasi tidak dapat mendeteksi perubahan ini secara otomatis tanpa integrasi yang mendalam dengan sistem inventory dan change management.

  • Recovery Decision yang Kompleks

Dalam skenario disaster besar, keputusan seperti “apakah kita failover ke site DR sekarang atau menunggu”, “workload mana yang diprioritaskan untuk di-restore dulu”, atau “apakah data yang terkorupsi dapat diterima” memerlukan judgement bisnis yang tidak dapat diotomatisasi sepenuhnya.

  • Security dan Access Control

Automasi tidak menggantikan kebutuhan akan kontrol akses yang ketat, audit trail, dan pemisahan duty (separation of duties). Siapa yang dapat mengubah policy backup, menghapus backup, atau initiate recovery tetap perlu dikontrol dan diaudit.

  • Best Practice Implementasi Backup Automation

Untuk memaksimalkan manfaat automasi sambil meminimalkan risiko, berikut beberapa best practice yang dapat diadopsi:

  • Mulai dari Policy, Bukan Tool

Sebelum mengimplementasikan automasi, definisikan terlebih dahulu kebijakan backup yang jelas: workload apa yang perlu dilindungi, RPO/RPO untuk masing-masing, retention requirement, dan lokasi backup (onsite, offsite, immutable). Policy ini kemudian diterjemahkan ke dalam konfigurasi tool automasi.

  • Terapkan Monitoring Berlapis

Jangan bergantung pada satu channel alert saja. Kombinasikan email notification, dashboard monitoring, dan integrasi dengan platform ITSM atau ticketing. Pastikan alert dikirim ke multiple recipient dan ada prosedur eskalasi yang jelas jika alert tidak ditindaklanjuti dalam waktu tertentu.

  • Dokumentasikan dan Uji Recovery Workflow

Otomatisasi recovery hanya berguna jika workflow-nya terdokumentasi dan teruji. Lakukan recovery drill secara berkala (minimal setiap 6 bulan) untuk memverifikasi bahwa automated runbook benar-benar berfungsi dan tim memahami peran mereka dalam proses recovery.

  • Integrasikan dengan Change Management

Ketika ada perubahan infrastruktur (server baru, aplikasi baru, migrasi), pastikan ada trigger otomatis atau checklist manual yang memperbarui policy backup. Integrasi antara sistem CMDB (Configuration Management Database) dan platform backup dapat membantu memastikan tidak ada workload yang terlewat.

  • Review dan Refine Policy Secara Berkala

Kebutuhan bisnis berubah, dan policy backup perlu menyesuaikan. Lakukan review berkala (misalnya setiap tahun atau setelah perubahan bisnis besar) untuk memastikan RPO/RTO masih relevan, retention masih sesuai compliance requirement, dan arsitektur backup masih optimal.

  • Jangan Abaikan Backup Manual untuk Kasus Khusus

Meskipun automasi mencakup sebagian besar workload, ada kasus di mana backup manual atau ad-hoc diperlukan (misalnya sebelum perubahan besar pada sistem kritikal). Pastikan ada prosedur yang jelas untuk backup semacam ini dan hasilnya tetap terdokumentasi dalam sistem monitoring.

Dampak pada RTO dan RPO

Salah satu manfaat paling konkret dari backup automation adalah kemampuannya untuk mendukung RPO yang lebih ketat dan RTO yang lebih cepat.

Untuk RPO, automasi memungkinkan frekuensi backup yang lebih tinggi tanpa beban operasional tambahan. Backup yang sebelumnya harian dapat ditingkatkan menjadi setiap beberapa jam atau bahkan continuous data protection untuk workload yang sangat kritikal. Karena jadwal dijalankan otomatis, risiko missed backup akibat human error berkurang secara signifikan.

Untuk RTO, automated recovery workflow dapat memangkas waktu yang diperlukan untuk restore. Prosedur yang sebelumnya memerlukan beberapa langkah manual (locate backup, mount repository, initiate restore, configure network, validate application) dapat dikompresi menjadi satu klik atau bahkan trigger otomatis. Untuk skenario disaster recovery, orchestration yang mengoordinasikan restore multiple komponen secara paralel dapat mengurangi downtime dari jam menjadi menit.

Namun, penting untuk diingat bahwa peningkatan RPO/RTO ini hanya tercapai jika arsitektur backup dan recovery dirancang dengan benar. Automasi mempercepat eksekusi, tetapi tidak mengubah batasan fisik seperti bandwidth jaringan atau kapasitas storage.

Integrasi dengan Managed Service dan Professional Service

Bagi banyak perusahaan, terutama yang memiliki tim IT terbatas, mengimplementasikan dan mengelola backup automation secara mandiri dapat menjadi tantangan. Di sinilah layanan managed backup dan professional service seperti yang ditawarkan Arupa dapat memberikan nilai tambah.

Arupa menyediakan layanan Assessment & Consultation yang membantu perusahaan mengevaluasi kesiapan backup saat ini, mengidentifikasi gap, dan merancang roadmap automasi yang sesuai dengan kebutuhan bisnis. Layanan ini mencakup review infrastruktur, analisis kebijakan backup existing, dan rekomendasi arsitektur yang optimal.

Selain itu, Arupa menawarkan managed service untuk implementasi, monitoring, dan pengelolaan backup secara end-to-end. Tim ahli Arupa dapat membantu mengonfigurasi automasi, setting monitoring dan alerting, serta melakukan recovery testing berkala. Ini memungkinkan tim IT internal fokus pada inisiatif strategis sambil memastikan bahwa backup operasional berjalan dengan andal.

Kesimpulan

Backup automation adalah investasi yang memberikan return jelas dalam bentuk pengurangan human error, peningkatan konsistensi operasional, dan percepatan recovery time. Namun, automasi bukan solusi ajaib yang menghilangkan seluruh risiko. Ia paling efektif ketika dipadukan dengan kebijakan yang terdefinisi dengan baik, monitoring proaktif, testing recovery rutin, dan oversight manusia yang tepat.

Bagi perusahaan yang masih bergantung pada proses backup manual atau semiotomatis, langkah pertama adalah mengevaluasi di mana titik-titik kerentanan human error paling besar, kemudian memprioritaskan automasi pada area tersebut. Tidak perlu mengotomatisasi semuanya sekaligus; pendekatan bertahap yang terukur sering kali lebih berkelanjutan.

Jika Anda ingin memahami seberapa siap strategi backup saat ini dan di mana automasi dapat memberikan dampak terbesar, Arupa menyediakan layanan Dapatkan Free Backup Assessment yang dapat membantu mengidentifikasi peluang perbaikan dan merancang roadmap implementasi yang sesuai dengan kebutuhan dan anggaran bisnis Anda.


FAQ

Apa itu backup automation?
Backup automation adalah penggunaan software dan policy terpusat untuk menjalankan jadwal backup, monitoring, alerting, dan reporting secara otomatis tanpa intervensi manual berulang. Tujuannya mengurangi human error dan meningkatkan konsistensi operasional backup.

Apakah automasi backup menghilangkan seluruh human error?
Tidak. Automasi mengurangi risiko kesalahan rutin seperti missed schedule atau konfigurasi inkonsisten, tetapi desain policy, interpretasi alert, dan keputusan recovery kompleks tetap memerlukan judgement manusia.

Bagaimana automasi membantu RPO dan RTO?
Automasi memungkinkan frekuensi backup lebih tinggi (mendukung RPO lebih ketat) dan recovery workflow yang terkoordinasi (mempercepat RTO). Namun, batasan fisik seperti bandwidth dan kapasitas storage tetap berlaku.

Apakah automated restore testing benar-benar diperlukan?
Ya. Backup yang belum pernah diuji restore-nya adalah risiko tersembunyi. Automated restore testing memverifikasi bahwa backup dapat dipulihkan dan memberikan laporan konsisten untuk audit.

Berapa sering sebaiknya saya review policy backup?
Minimal sekali setahun atau setelah perubahan bisnis besar (misalnya akuisisi, migrasi cloud, atau perubahan regulasi). Review memastikan RPO/RTO, retention, dan arsitektur backup masih relevan.

Apa peran managed service dalam backup automation?
Managed service membantu implementasi, monitoring, dan pengelolaan backup secara end-to-end. Ini berguna bagi perusahaan dengan tim IT terbatas atau yang ingin fokus pada inisiatif strategis.

Bagaimana memulai implementasi backup automation?
Mulailah dengan mendefinisikan kebijakan backup (RPO/RTO, retention, workload coverage), lalu pilih tool yang mendukung policy-driven automation, monitoring terpusat, dan alerting. Implementasi dapat dilakukan bertahap, dimulai dari workload paling kritikal.

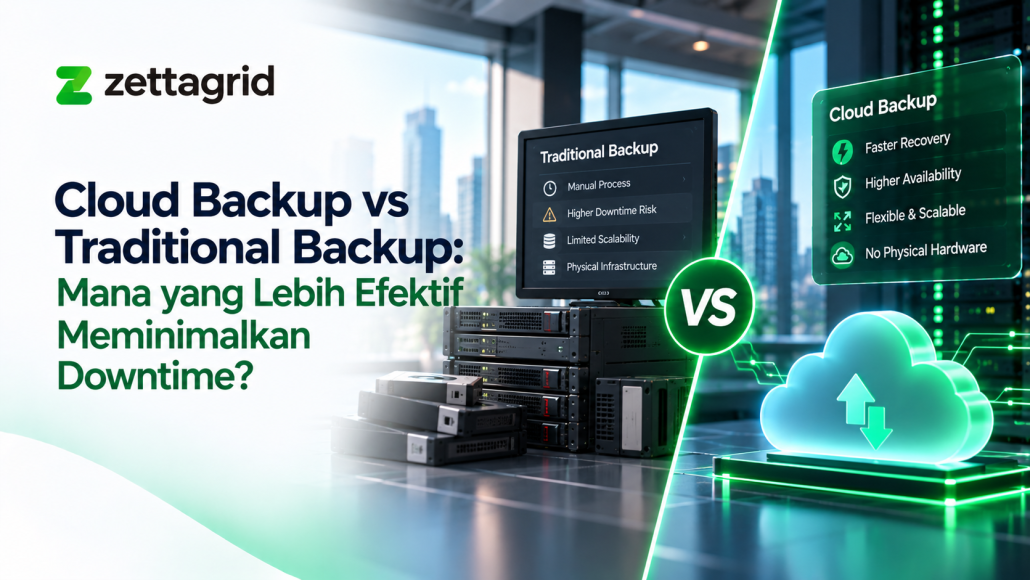
Cloud Backup vs Traditional Backup: Mana yang Lebih Efektif Meminimalkan Downtime?

Cloud Backup vs Traditional Backup untuk perlindungan data perusahaan

Perbandingan cloud backup dan traditional backup dalam mendukung keamanan serta pemulihan data.

Cloud Backup vs Traditional Backup menjadi pertimbangan penting bagi perusahaan yang ingin meminimalkan downtime. Keduanya menawarkan pendekatan berbeda dalam melindungi dan memulihkan data bisnis.

Ketika terjadi gangguan IT, perusahaan membutuhkan sistem backup yang dapat diandalkan. Namun, kecepatan pemulihan tidak hanya ditentukan oleh lokasi penyimpanan data. Strategi backup, kapasitas infrastruktur, dan kesiapan proses recovery juga memiliki peran penting.

Traditional backup menggunakan media penyimpanan yang dikelola perusahaan. Sementara itu, cloud backup memanfaatkan infrastruktur penyedia layanan cloud. Masing-masing memiliki kelebihan dan keterbatasan dalam hal keamanan, biaya, skalabilitas, serta pemulihan data.

Oleh karena itu, perusahaan perlu memahami perbedaannya sebelum menentukan strategi backup. Artikel ini membahas kedua pendekatan tersebut dan cara menjaga business continuity secara lebih efektif.

Apa Itu Traditional Backup dan Cloud Backup?

Sebelum membandingkan keduanya, penting untuk memahami cara kerja masing-masing pendekatan.

Pengertian Traditional Backup

Traditional backup adalah metode pencadangan data menggunakan infrastruktur yang dikelola perusahaan. Data biasanya disimpan pada media penyimpanan lokal atau perangkat khusus.

Beberapa contoh media traditional backup meliputi:

  • Tape backup.
  • Hard disk atau disk array.
  • Network Attached Storage (NAS).
  • Backup appliance.
  • Server backup on-premises.

Dengan pendekatan ini, perusahaan memiliki kontrol terhadap perangkat dan proses pencadangan. Selain itu, akses terhadap backup lokal tidak selalu membutuhkan koneksi internet.

Namun, kapasitas penyimpanan bergantung pada infrastruktur yang tersedia. Perusahaan juga perlu mengelola pemeliharaan perangkat, pembaruan software, dan penggantian hardware.

Pengertian Cloud Backup

Cloud backup merupakan metode pencadangan data menggunakan repository berbasis cloud. Melalui pendekatan ini, salinan data dikirim ke infrastruktur penyedia layanan.

Proses pengiriman biasanya dilakukan melalui jaringan yang aman. Selanjutnya, data disimpan berdasarkan kebijakan retensi dan perlindungan yang telah ditentukan.

Beberapa karakteristik cloud backup meliputi:

  • Penyimpanan berbasis layanan.
  • Penyesuaian kapasitas sesuai kebutuhan.
  • Pengelolaan backup melalui software atau portal.
  • Dukungan backup offsite sesuai lokasi repository.
  • Pilihan otomatisasi dan penjadwalan backup.

Namun, cloud backup tetap membutuhkan konektivitas yang memadai. Kecepatan backup dan restore juga bergantung pada bandwidth, ukuran data, serta arsitektur layanan.

Cloud Backup vs Traditional Backup: Perbandingan Utama

Perbedaan kedua metode dapat dilihat dari sisi operasional, biaya, keamanan, dan kemampuan pemulihan.

Berikut ringkasan perbandingannya.

Faktor Traditional Backup Cloud Backup
Infrastruktur Dikelola perusahaan Disediakan cloud provider
Investasi Umumnya membutuhkan CAPEX Umumnya menggunakan OPEX
Kapasitas Bergantung pada hardware Disesuaikan dengan layanan
Backup Offsite Membutuhkan lokasi atau media terpisah Menggunakan repository cloud terpisah
Recovery Lokal Dapat cepat melalui penyimpanan lokal Bergantung pada jaringan dan arsitektur
Konektivitas Restore lokal dapat dilakukan tanpa internet Akses repository membutuhkan jaringan
Maintenance Ditangani tim internal Dibagi sesuai model layanan
Keamanan Bergantung pada kontrol dan konfigurasi Bergantung pada kontrol dan konfigurasi
Ransomware Protection Dapat menggunakan backup offline atau immutable Dapat menggunakan immutability jika tersedia
Skalabilitas Memerlukan ekspansi perangkat Lebih fleksibel sesuai kapasitas layanan

Dari perbandingan tersebut, terlihat bahwa tidak ada pendekatan yang selalu lebih unggul. Traditional backup dapat memberikan akses pemulihan lokal yang cepat. Sebaliknya, cloud backup menawarkan fleksibilitas kapasitas dan pilihan penyimpanan di lokasi terpisah.

Karena itu, pemilihan metode perlu disesuaikan dengan kebutuhan operasional perusahaan.

Cloud Backup vs Traditional Backup untuk Meminimalkan Downtime

Downtime menjadi salah satu pertimbangan utama dalam menentukan strategi backup. Ketika aplikasi tidak dapat diakses, aktivitas bisnis dapat terganggu.

Namun, memiliki salinan backup tidak otomatis menjamin pemulihan yang cepat. Perusahaan perlu memahami dua indikator penting, yaitu Recovery Time Objective dan Recovery Point Objective.

Recovery Time Objective (RTO)

RTO merupakan target waktu pemulihan layanan setelah terjadi gangguan. Sebagai contoh, sebuah aplikasi memiliki target RTO selama dua jam.

Artinya, organisasi menargetkan pemulihan layanan dalam waktu tersebut setelah gangguan terjadi. Untuk mencapai target ini, perusahaan membutuhkan arsitektur dan prosedur recovery yang sesuai.

Selain itu, proses pemulihan harus diuji secara berkala.

Recovery Point Objective (RPO)

RPO merupakan batas kehilangan data yang dapat ditoleransi berdasarkan waktu. Sebagai contoh, perusahaan menetapkan RPO selama satu jam.

Artinya, strategi perlindungan data perlu membatasi potensi kehilangan perubahan data hingga satu jam. Karena itu, frekuensi backup harus disesuaikan dengan kebutuhan bisnis.

Namun, RPO aktual tetap bergantung pada keberhasilan proses pencadangan.

Mana yang Lebih Cepat untuk Recovery?

Jawabannya bergantung pada jenis gangguan. Traditional backup dapat lebih cepat ketika data dipulihkan dari repository lokal. Sebagai contoh, proses restore sebuah file tidak selalu membutuhkan akses ke cloud.

Sebaliknya, cloud backup dapat memberikan keuntungan ketika lokasi utama mengalami kerusakan. Salinan data yang tersimpan pada lokasi terpisah tetap dapat digunakan untuk pemulihan.

Namun, proses restore dari cloud membutuhkan konektivitas dan kapasitas transfer data yang memadai. Oleh karena itu, cloud backup tidak otomatis menghasilkan RTO lebih rendah daripada backup lokal.

Strategi terbaik adalah memilih arsitektur backup berdasarkan target RTO dan RPO setiap aplikasi.

Perbandingan Biaya Cloud Backup dan Traditional Backup

Biaya merupakan faktor penting dalam pengelolaan infrastruktur IT. Namun, perusahaan tidak sebaiknya hanya membandingkan harga perangkat atau biaya berlangganan.

Analisis perlu mencakup Total Cost of Ownership (TCO) selama periode penggunaan.

Biaya Traditional Backup

Traditional backup umumnya membutuhkan investasi awal untuk perangkat dan infrastruktur.

Komponen biayanya dapat mencakup:

  • Pembelian hardware backup.
  • Lisensi software.
  • Storage dan kapasitas tambahan.
  • Infrastruktur listrik serta pendinginan.
  • Pemeliharaan perangkat.
  • Penggantian hardware.
  • Biaya operasional tim IT.

Selain itu, ekspansi kapasitas dapat membutuhkan investasi baru. Sebagai contoh, pertumbuhan data yang tinggi dapat menyebabkan repository backup cepat penuh. Akibatnya, perusahaan perlu menambah kapasitas atau mengganti perangkat.

Biaya Cloud Backup

Cloud backup umumnya menggunakan model biaya berlangganan. Biaya dapat dihitung berdasarkan kapasitas penyimpanan, jumlah workload, atau paket layanan.

Dengan model tersebut, perusahaan dapat mengurangi kebutuhan pembelian hardware backup di awal. Selain itu, kapasitas dapat disesuaikan berdasarkan ketentuan penyedia.

Namun, terdapat beberapa komponen biaya yang perlu diperhatikan:

  • Kapasitas penyimpanan.
  • Retensi backup.
  • Lisensi software.
  • Layanan pengelolaan.
  • Biaya transfer data jika berlaku.
  • Kebutuhan tambahan untuk recovery.

Karena itu, perusahaan perlu memeriksa struktur biaya sebelum memilih layanan. Biaya cloud backup juga dapat meningkat seiring pertumbuhan data dan kebutuhan retensi.

Mana yang Lebih Ekonomis?

Traditional backup dapat relevan bagi perusahaan yang telah memiliki infrastruktur memadai. Sementara itu, cloud backup cocok untuk organisasi yang membutuhkan fleksibilitas kapasitas.

Namun, keputusan finansial harus mempertimbangkan pola penggunaan. Dengan analisis TCO, perusahaan dapat membandingkan kedua pendekatan secara lebih objektif.

Keamanan Cloud Backup vs Traditional Backup dari Ancaman Ransomware

Ransomware menjadi salah satu ancaman yang perlu dipertimbangkan dalam strategi perlindungan data. Serangan ini dapat menyebabkan data tidak dapat diakses.

Selain sistem produksi, repository backup yang terhubung ke jaringan juga dapat menjadi target. Oleh karena itu, perusahaan membutuhkan strategi backup yang mempertimbangkan keamanan dan pemulihan.

Risiko pada Traditional Backup

Traditional backup tidak otomatis terlindungi dari ransomware. Sebagai contoh, backup repository yang dapat diakses menggunakan kredensial administrator berpotensi menjadi target serangan.

Namun, traditional backup juga dapat menerapkan perlindungan tambahan. Tape yang disimpan secara offline merupakan salah satu contohnya.

Dengan pemisahan yang tepat, salinan backup dapat terlindungi dari serangan pada jaringan produksi.

Perlindungan pada Cloud Backup

Cloud backup dapat menyediakan beberapa mekanisme perlindungan data, seperti:

  • Encryption.
  • Role-based access control.
  • Multi-factor authentication.
  • Immutable backup.
  • Retention policy.
  • Pemisahan repository dari lingkungan produksi.

Namun, fitur tersebut harus tersedia dan dikonfigurasi dengan benar. Selain itu, perusahaan perlu memastikan kredensial dan hak akses dikelola secara aman.

Pentingnya Immutable Backup

Immutable backup merupakan mekanisme yang membatasi perubahan atau penghapusan data backup selama periode tertentu. Fitur ini relevan untuk membantu melindungi salinan data dari penghapusan tidak sah.

Namun, immutability tidak menggantikan seluruh kontrol keamanan. Perusahaan tetap perlu menerapkan segmentasi, pengamanan akun, dan monitoring.

Sebagai referensi, panduan ransomware dari CISA merekomendasikan backup offline, terenkripsi, serta pengujian pemulihan secara berkala.

Menerapkan Strategi Backup 3-2-1-1-0

Salah satu pendekatan perlindungan data modern adalah strategi 3-2-1-1-0.

Prinsip ini meliputi:

  • 3: Menyimpan tiga salinan data.
  • 2: Menggunakan dua jenis media penyimpanan.
  • 1: Menempatkan satu salinan di lokasi offsite.
  • 1: Memiliki satu salinan offline, air-gapped, atau immutable.
  • 0: Memastikan tidak ada kesalahan melalui verifikasi dan pengujian.

Pendekatan tersebut membantu mengurangi ketergantungan pada satu repository backup. Selain itu, perusahaan dapat merancang mekanisme perlindungan yang lebih berlapis.

Penjelasan lebih lanjut tersedia dalam panduan 3-2-1 Backup Rule dari Veeam.

Skalabilitas dan Fleksibilitas Operasional

Pertumbuhan data dapat memengaruhi kebutuhan backup perusahaan. Semakin besar volume data, semakin tinggi kebutuhan kapasitas dan pengelolaan penyimpanan.

Karena itu, skalabilitas perlu dipertimbangkan sejak awal.

Skalabilitas Traditional Backup

Traditional backup memiliki batas kapasitas berdasarkan perangkat yang tersedia. Ketika kapasitas hampir penuh, perusahaan perlu menambah perangkat atau melakukan ekspansi.

Proses tersebut dapat melibatkan pengadaan, instalasi, serta konfigurasi tambahan. Namun, pendekatan ini tetap relevan bagi perusahaan dengan kebutuhan kapasitas yang stabil.

Skalabilitas Cloud Backup

Cloud backup memungkinkan penyesuaian kapasitas berdasarkan layanan yang digunakan. Dengan demikian, perusahaan dapat merencanakan pertumbuhan penyimpanan secara lebih fleksibel.

Selain itu, pengelolaan backup dapat didukung dashboard, notifikasi, dan sistem pelaporan. Namun, fleksibilitas tersebut tetap bergantung pada layanan serta paket yang dipilih.

Mengurangi Beban Operasional Tim IT

Pengelolaan backup membutuhkan monitoring dan evaluasi berkala. Selain memastikan jadwal berjalan, tim IT perlu memeriksa keberhasilan backup.

Pengujian restore juga harus dilakukan untuk memastikan data dapat dipulihkan. Layanan cloud backup dapat membantu menyederhanakan sebagian pekerjaan tersebut.

Namun, pembagian tanggung jawab antara pelanggan dan penyedia perlu ditetapkan secara jelas.

Kapan Traditional Backup Masih Menjadi Pilihan Tepat?

Meskipun cloud backup semakin banyak digunakan, backup lokal tetap relevan. Terutama ketika perusahaan membutuhkan pemulihan cepat dari repository lokal.

Traditional backup dapat dipertimbangkan dalam beberapa kondisi.

1. Kebutuhan Recovery Lokal

Aplikasi tertentu membutuhkan waktu pemulihan yang singkat. Dalam kondisi tersebut, repository lokal dapat membantu mempercepat akses terhadap data backup.

2. Konektivitas Terbatas

Tidak semua lokasi memiliki koneksi internet yang stabil. Karena itu, backup lokal dapat membantu menjaga proses pencadangan tanpa ketergantungan penuh pada jaringan eksternal.

3. Infrastruktur Sudah Tersedia

Perusahaan yang telah memiliki backup appliance dapat memanfaatkan perangkat tersebut. Namun, kemampuan dan usia perangkat tetap perlu dievaluasi.

4. Kebutuhan Pengendalian Infrastruktur

Beberapa organisasi memilih mengelola perangkat backup secara langsung. Pendekatan tersebut dapat disesuaikan dengan kebijakan internal dan kebutuhan operasional.

Meskipun demikian, backup lokal tetap perlu dilengkapi strategi perlindungan terhadap kegagalan lokasi utama.

Mengapa Hybrid Backup Menjadi Pilihan bagi Perusahaan?

Hybrid backup menggabungkan penyimpanan lokal dan cloud. Pendekatan ini memungkinkan perusahaan memanfaatkan kelebihan kedua metode.

Backup lokal dapat digunakan untuk pemulihan cepat. Sementara itu, salinan cloud memberikan perlindungan tambahan pada lokasi terpisah.

Contoh Strategi Hybrid Backup

Sebuah perusahaan memiliki aplikasi utama yang berjalan pada infrastruktur on-premises. Untuk melindungi sistem tersebut, perusahaan menerapkan tiga komponen.

  1. Local Backup

Salinan data disimpan pada repository lokal untuk mendukung pemulihan operasional.

  1. Cloud Backup

Salinan tambahan dikirim ke cloud untuk mengurangi ketergantungan pada satu lokasi.

  1. Recovery Testing

Pengujian dilakukan secara berkala untuk memastikan data dapat dipulihkan.

Dengan kombinasi tersebut, perusahaan dapat membangun strategi backup yang lebih berlapis. Namun, pemilihan arsitektur tetap harus mempertimbangkan kebutuhan RTO dan RPO.

Peran Cloud Backup dalam Disaster Recovery dan Business Continuity

Backup merupakan bagian penting dari strategi disaster recovery. Namun, backup dan disaster recovery memiliki fungsi yang berbeda.

Backup menyediakan salinan data untuk kebutuhan pemulihan. Sementara itu, disaster recovery mencakup proses pemulihan sistem dan layanan ketika terjadi gangguan besar.

Karena itu, backup saja belum tentu cukup untuk memenuhi target pemulihan aplikasi kritikal.

Mengintegrasikan Backup dan Disaster Recovery

Perusahaan dapat menggabungkan backup dengan teknologi replikasi. Pendekatan tersebut membantu mengurangi ketergantungan pada proses restore manual.

Sebagai contoh, organisasi dapat menggunakan backup untuk retensi dan pemulihan data. Sementara itu, replication atau DRaaS dapat mendukung pemulihan workload pada recovery site.

Namun, kemampuan failover dan target pemulihan bergantung pada solusi yang digunakan.

Solusi Cloud Backup dari Zettagrid Indonesia

Zettagrid Indonesia menyediakan berbagai layanan untuk mendukung strategi perlindungan data perusahaan. Layanan tersebut dapat digunakan berdasarkan kebutuhan infrastruktur dan tujuan pemulihan.

1. Veeam Cloud Connect Backup

Veeam Cloud Connect Backup memungkinkan perusahaan menyimpan salinan backup pada repository cloud milik service provider.

Solusi ini relevan bagi organisasi yang menggunakan teknologi Veeam untuk pengelolaan backup. Melalui pendekatan tersebut, perusahaan dapat menambahkan backup offsite tanpa harus membangun data center kedua.

Pelajari selengkapnya dalam artikel Veeam Cloud Connect Backup: Solusi Backup Off-site Modern.

2. VDC Backup

Bagi pengguna Virtual Data Center Zettagrid, VDC Backup dapat menjadi bagian dari strategi perlindungan virtual machine.

Layanan ini membantu pelanggan mengelola kebutuhan backup pada lingkungan VDC sesuai fitur dan ketentuan layanan.

Namun, retensi, metode pemulihan, dan cakupan proteksi tetap perlu disesuaikan dengan kebutuhan.

3. Zerto SecondSite Disaster Recovery

Untuk workload yang membutuhkan strategi pemulihan lebih lanjut, Zettagrid juga menyediakan Zerto SecondSite.

Solusi ini menggunakan teknologi replikasi untuk mendukung disaster recovery. Selain itu, kemampuan failover dapat membantu perusahaan merancang rencana keberlangsungan layanan.

Pelajari selengkapnya melalui halaman Zerto SecondSite Disaster Recovery.

Dengan kombinasi layanan yang tepat, perusahaan dapat merancang perlindungan data berdasarkan tingkat kritikalitas workload.

Faktor yang Perlu Dievaluasi Sebelum Memilih Strategi Backup

Sebelum menentukan teknologi, perusahaan perlu memahami kebutuhan perlindungan datanya.

Beberapa pertanyaan penting meliputi:

  1. Berapa volume data yang perlu dilindungi?
  2. Seberapa cepat data harus dipulihkan?
  3. Berapa RTO dan RPO yang dibutuhkan?
  4. Apakah diperlukan salinan backup offsite?
  5. Apakah repository mendukung immutability?
  6. Bagaimana pertumbuhan data dalam beberapa tahun mendatang?
  7. Apakah konektivitas jaringan memadai?
  8. Bagaimana kebutuhan lisensi dan biaya operasional?
  9. Apakah perusahaan memiliki prosedur pengujian restore?
  10. Apakah dibutuhkan layanan disaster recovery tambahan?

Jawaban atas pertanyaan tersebut dapat digunakan untuk merancang strategi backup yang lebih sesuai. Selain itu, perusahaan perlu mengevaluasi kondisi infrastruktur dan sumber daya internal.

Dengan demikian, pemilihan teknologi tidak hanya didasarkan pada harga atau tren.

Kesimpulan

Cloud Backup vs Traditional Backup bukan sekadar perbandingan teknologi penyimpanan. Keduanya memiliki manfaat serta keterbatasan dalam mendukung perlindungan data dan pemulihan sistem.

Traditional backup menawarkan kontrol infrastruktur dan akses recovery lokal. Sementara itu, cloud backup memberikan fleksibilitas kapasitas serta pilihan penyimpanan offsite.

Namun, tidak ada satu metode yang selalu menghasilkan pemulihan lebih cepat. Kecepatan recovery bergantung pada desain infrastruktur, ukuran data, konektivitas, dan prosedur pemulihan.

Oleh karena itu, pendekatan hybrid dapat menjadi pilihan bagi perusahaan yang membutuhkan perlindungan berlapis. Strategi backup yang efektif harus mampu memenuhi target RTO dan RPO serta mendukung business continuity.

Konsultasikan kebutuhan Cloud Backup dan Disaster Recovery perusahaan Anda bersama tim Zettagrid Indonesia.

Hubungi tim Zettagrid melalui email sales@zettagrid.id untuk mendiskusikan kebutuhan backup bisnis Anda.

FAQ

1. Apa perbedaan Cloud Backup vs Traditional Backup?

Traditional backup menggunakan infrastruktur penyimpanan yang dikelola perusahaan. Sementara itu, cloud backup memanfaatkan repository berbasis layanan cloud. Perbedaannya mencakup pengelolaan, biaya, skalabilitas, dan lokasi penyimpanan.

2. Mana yang lebih cepat untuk recovery?

Kecepatan recovery bergantung pada arsitektur dan jenis gangguan. Backup lokal dapat memberikan pemulihan cepat untuk data tertentu. Namun, cloud backup menyediakan pilihan pemulihan dari lokasi terpisah.

3. Apakah cloud backup lebih aman dari ransomware?

Cloud backup dapat mendukung perlindungan ransomware jika menggunakan kontrol keamanan yang tepat. Contohnya adalah encryption, access control, dan immutable backup. Namun, konfigurasi dan pengujian tetap diperlukan.

4. Apakah biaya cloud backup lebih murah?

Tidak selalu. Cloud backup dapat mengurangi investasi hardware awal. Namun, biaya jangka panjang bergantung pada kapasitas, retensi, dan model layanan. Karena itu, perusahaan perlu melakukan analisis TCO.

5. Apakah backup lokal masih diperlukan?

Backup lokal tetap relevan untuk kebutuhan pemulihan tertentu. Selain itu, kombinasi backup lokal dan cloud dapat membantu perusahaan menerapkan perlindungan berlapis.

6. Apa perbedaan backup dan disaster recovery?

Backup menyediakan salinan data untuk pemulihan. Sementara itu, disaster recovery mencakup prosedur dan teknologi untuk memulihkan layanan setelah gangguan besar. Keduanya saling melengkapi.

7. Bagaimana memilih layanan cloud backup untuk perusahaan?

Perusahaan perlu mengevaluasi kapasitas, RTO, RPO, keamanan, dan kebutuhan restore. Selain itu, pertimbangkan dukungan teknis, lokasi data, serta biaya layanan sebelum menentukan penyedia.


Mengapa Enterprise Memilih Dedicated Private Cloud untuk Workload Mission-Critical?

Ilustrasi Dedicated Private Cloud untuk workload mission-critical enterprise

Dedicated Private Cloud membantu enterprise menjalankan workload mission-critical dengan keamanan, performa, dan availability yang lebih terkontrol.

Menjaga ketersediaan sistem inti tanpa kompromi adalah tantangan harian bagi tim IT di level enterprise. Ketika sebuah aplikasi perbankan, sistem ERP manufaktur, atau platform pemrosesan klaim asuransi mengalami gangguan beberapa menit saja, dampaknya bukan sekadar kerugian finansial langsung, melainkan rusaknya kepercayaan nasabah dan reputasi bisnis yang dibangun bertahun-tahun.

Dalam lanskap modernisasi infrastruktur saat ini, banyak organisasi beranggapan bahwa memindahkan seluruh beban kerja ke public cloud adalah satu-satunya jawaban. Namun, seiring berjalannya waktu, para CIO dan Head of IT mulai menyadari realitas di lapangan: tidak semua sistem diciptakan sama. Untuk workload mission-critical yang menangani transaksi bervolume tinggi, data sensitif, serta ketergantungan yang rumit, model multi-tenant pada public cloud sering kali menyisakan celah terkait konsistensi performa, prediktabilitas biaya, hingga isu kepatuhan regulasi.

Di sinilah enterprise private cloud mengambil peran strategis. Dengan mengisolasi sumber daya komputasi secara khusus untuk satu organisasi, pendekatan dedicated private cloud memberikan kombinasi yang ideal antara fleksibilitas layanan cloud modern dan tingkat kontrol serta keamanan layaknya infrastruktur on-premise.

Tantangan Enterprise dalam Menjalankan Workload Mission-Critical

Mengelola sistem yang memproses ribuan permintaan per detik membutuhkan fondasi yang kokoh. Dari hasil diskusi kami dengan berbagai praktisi IT di Indonesia, ada lima tantangan utama yang kerap muncul saat mengoperasikan workload skala besar:

  • Downtime yang Mempertaruhkan Bisnis: Kegagalan infrastruktur pada sistem utama bukan sekadar isu tiket IT biasa. Hal ini berpotensi menghentikan jalur produksi, menghambat transaksi nasabah, atau memicu denda keterlambatan kontrak.
  • Tingkat Keamanan dan Perlindungan Data: Ancaman siber yang kian canggih menuntut isolasi data yang ketat. Menggabungkan lingkungan data inti dengan tenant lain dalam shared environment sering kali menimbulkan kekhawatiran terkait noisy neighbors hingga potensi kebocoran data.
  • Tekanan Kepatuhan dan Regulasi: Sektor perbankan, keuangan, kesehatan, dan instansi pemerintah terikat oleh regulasi ketat terkait lokasi penyimpanan data (lokalisasi data), hak akses audit, serta mekanisme tata kelola data yang tidak bisa ditawar.
  • Kompleksitas Pengelolaan Server Tradisional: Di sisi lain, mempertahankan data center on-premise murni memerlukan alokasi sumber daya yang masif untuk pemeliharaan hardware, pembaruan firmware, hingga pengelolaan kapasitas fisik yang kaku.
  • Risiko Latensi dan Lonjakan Beban: Aplikasi bisnis tertentu membutuhkan latensi sangat rendah dan bandwidth yang stabil secara konsisten.

Sebagai contoh, sebuah perusahaan penyedia jasa keuangan yang memproses ribuan otorisasi pembayaran per detik tidak boleh mengalami fluktuasi latensi hanya karena pelanggan lain di server yang sama sedang menjalankan proses pemrosesan data secara masif (batch processing). Perusahaan tersebut membutuhkan kepastian sumber daya yang terisolasi total.

Studi Kasus: Ketika Perusahaan Membutuhkan Infrastruktur Cloud yang Lebih Terkontrol

Untuk memberikan gambaran yang nyata, mari kita tinjau skenario transformasi digital dari sebuah perusahaan penyedia jasa keuangan dan pembiayaan terkemuka.

Kondisi Awal

Perusahaan ini mengoperasikan sistem pemrosesan transaksi utama berbasis on-premise yang ditempatkan di data center milik sendiri. Seiring bertambahnya jumlah nasabah digital dan integrasi API dengan berbagai mitra fintech, beban pemrosesan harian melonjak hingga tiga kali lipat.

Infrastruktur fisik yang ada mulai mengalami keterbatasan kapasitas (capacity bottleneck). Proses penambahan server fisik (procurement hingga provisioning) membutuhkan waktu hingga beberapa bulan, yang akhirnya menghambat peluncuran fitur-fitur baru di aplikasi seluler mereka.

Tantangan Bisnis

Manajemen menetapkan beberapa persyaratan ketat yang harus dipenuhi oleh tim IT:

  1. High Availability 99.99%: Sistem otorisasi transaksi tidak boleh mati pada jam operasional bisnis.
  2. Kepatuhan Regulasi: Seluruh data nasabah dan log transaksi wajib berada di dalam wilayah hukum Indonesia dengan arsitektur yang siap diuji oleh auditor independen.
  3. Skalabilitas Cepat: Infrastruktur harus mampu menangani lonjakan transaksi pada periode tertentu (seperti tanggal gajian atau promo belanja) tanpa perlu membeli hardware baru yang tidak terpakai di hari biasa.
  4. Isolasi Lingkungan: Data keuangan tidak boleh berbagi sumber daya fisik dengan entitas bisnis lain demi alasan keamanan mutlak.

Solusi Dedicated Private Cloud

Melihat kebutuhan yang sangat spesifik ini, tim IT berkolaborasi untuk mengadopsi lingkungan managed private cloud. Melalui pendekatan ini, arsitektur yang dibangun meliputi:

  • Dedicated Hardware Infrastructure: Seluruh server fisik, penyimpanan (storage), dan perangkat jaringan dialokasikan secara penuh (single-tenant) untuk perusahaan tersebut.
  • Arsitektur Redundan: Penggunaan beberapa availability zone lokal untuk memastikan ketersediaan tinggi dan integrasi dengan solusi Disaster Recovery Zettagrid untuk jaminan kelangsungan bisnis.
  • Privatization & Control: Akses dan kontrol penuh terhadap hypervisor, pengaturan jaringan internal (VPC), serta kebebasan untuk mengimplementasikan kebijakan keamanan khusus.
  • Managed Services Support: Pengelolaan rutin seperti monitoring, patching, dan pemeliharaan infrastruktur ditangani oleh tim ahli eksternal, sehingga tim internal dapat fokus pada pengembangan aplikasi inti.

Hasil yang Dicapai

Transisi ke Private Cloud Zettagrid memberikan dampak nyata bagi operasional bisnis perusahaan:

  • Peningkatan Stabilitas: Sistem mampu menangani lonjakan beban transaksi tanpa ada penurunan performa (zero throttling).
  • Proses Deployment Lebih Cepat: Waktu penyediaan resource untuk tim pengembang berkurang dari hitungan minggu menjadi beberapa menit berkat fitur otomatisasi cloud.
  • Efisiensi Operasional: Beban tim IT internal dalam pemeliharaan hardware berkurang secara signifikan, memungkinkan mereka fokus pada inovasi produk finansial baru.
  • Audit Kepatuhan Lancar: Struktur infrastruktur yang terisolasi memudahkan perusahaan dalam memenuhi standar audit keamanan data dan regulasi keuangan nasional.

Mengapa Enterprise Memilih Dedicated Private Cloud?

Keputusan berpindah ke lingkungan private cloud dedicated bukanlah sekadar mengikuti tren teknologi, melainkan langkah rasional untuk melindungi aset digital paling berharga milik perusahaan.

+———————————————————————–+

| DEDICATED PRIVATE CLOUD ENVIRONMENT |

| |

| [ Enterprise Applications: ERP, Core Banking, Critical Databases ] |

| |

| +———————+ +———————+ +—————–+ |

| | Dedicated Compute | | Dedicated Storage | | Dedicated Net. | |

| +———————+ +———————+ +—————–+ |

| |

| +—————————————————————–+ |

| | Single-Tenant Physical Hardware (Isolated Infrastructure) | |

| +—————————————————————–+ |

+———————————————————————–+


1. Keamanan dan Kontrol Data Lebih Tinggi

Pada lingkungan dedicated private cloud, seluruh lapisan infrastruktur, mulai dari compute, storage, hingga networking, hanya digunakan oleh satu organisasi. Hal ini menghilangkan risiko keamanan terkait side-channel attacks atau masalah kebocoran data antartenant yang kadang menjadi perhatian pada public cloud. Perusahaan memegang kendali penuh atas kebijakan enkripsi, pengaturan firewall, hingga visibilitas log keamanan secara real-time.

2. Performa Stabil untuk Aplikasi Kritis

Beberapa jenis workload tidak toleran terhadap fluktuasi performa. Sistem seperti ERP enterprise, database relasional skala besar, dan aplikasi transaksi bisnis membutuhkan konsistensi I/O (Input/Output) serta latensi yang terprediksi. Dalam dedicated environment, Anda tidak perlu khawatir tentang fenomena noisy neighbors, yaitu kondisi di mana penggunaan resource oleh pengguna lain mengganggu kinerja sistem Anda.

3. Mendukung Compliance dan Regulasi

Bagi industri teregulasi di Indonesia, kepatuhan terhadap aturan tata kelola data adalah hal mutlak. Lingkungan private cloud enterprise memudahkan penetapan standar keamanan, lokasi fisik penyimpanan data yang jelas di dalam negeri, serta penerapan kontrol akses ketat yang dapat dibuktikan saat proses audit kepatuhan.

4. Skalabilitas Tanpa Kehilangan Fleksibilitas

Private cloud modern tidak lagi kaku seperti data center tradisional. Dengan integrasi platform manajemen terkini, Anda tetap mendapatkan keunggulan utama dari cloud computing, seperti self-service provisioning, auto-scaling, dan manajemen berbasis API. Anda mendapatkan fleksibilitas operasional tanpa harus mengorbankan kontrol atas Cloud Infrastructure Zettagrid.

Dedicated Private Cloud vs Public Cloud: Mana yang Tepat?

Untuk membantu menentukan strategi infrastruktur yang sesuai, tabel berikut merangkum perbandingan antara kedua pendekatan tersebut:

Faktor Public Cloud Dedicated Private Cloud
Resource Allocation Shared (Multi-tenant) Dedicated (Single-tenant)
Kontrol Akses & Arsitektur Terbatas pada konfigurasi standar Kontrol penuh hingga lapisan hypervisor
Security & Privacy Shared responsibility model Environment terisolasi secara fisik/logis
Customization Sesuai template penyedia Bebas disesuaikan dengan kebutuhan enterprise
Workload Kritikal Cocok untuk aplikasi non-sensitif/web umum Sangat cocok untuk core system & data sensitif
Prediktabilitas Biaya Biaya variatif sesuai konsumsi harian Biaya lebih terprediksi untuk pemakaian stabil

Pendekatan ini tidak berarti bahwa public cloud adalah pilihan yang buruk. Banyak enterprise modern yang mengadopsi model hybrid cloud, yaitu menggunakan public cloud untuk aplikasi depan yang membutuhkan jangkauan global, serta mempertahankan dedicated private cloud untuk menyimpan database inti dan sistem mission-critical.

Bagaimana Zettagrid Membantu Enterprise Mengadopsi Private Cloud?

Membuat transisi ke enterprise cloud solution memerlukan perencanaan matang agar tidak mengganggu operasional bisnis yang sedang berjalan. Zettagrid Indonesia hadir sebagai mitra strategis untuk mendampingi organisasi Anda di setiap tahapan modernisasi infrastruktur.

Melalui layanan Managed Services Zettagrid, kami mengedepankan pendekatan berbasis konsultasi. Tim spesialis cloud kami tidak sekadar menjual kapasitas server, melainkan memulai dengan melakukan asesmen mendalam terhadap arsitektur aplikasi, profil risiko, serta pola lalu lintas data di perusahaan Anda.

Langkah pendekatan kami meliputi:

  1. Infrastructure & Workload Assessment: Menganalisis ketergantungan antaraplikasi dan mengidentifikasi workload mana yang membutuhkan prioritas dedicated resources.
  2. Custom Cloud Design: Merancang arsitektur private cloud lokal yang aman, adaptif, dan siap mendukung ketersediaan tinggi.
  3. Seamless Migration: Menyusun dan mengeksekusi strategi migrasi dengan downtime minimal guna memastikan kelangsungan operasional melalui solusi Backup & Recovery Zettagrid.
  4. 24/7 Managed Operations: Memberikan dukungan pemantauan dan pengelolaan berkelanjutan agar tim IT Anda dapat berfokus penuh pada strategi bisnis inti.

Kesimpulan

Bagi perusahaan enterprise, pilihan infrastruktur bukan lagi sekadar mengikuti tren, melainkan keputusan strategis untuk menjaga kelangsungan bisnis. Dedicated private cloud menawarkan keseimbangan terbaik antara performa tinggi, kontrol keamanan penuh, kepatuhan regulasi, dan prediktabilitas biaya untuk workload mission-critical.

Dengan merancang lingkungan komputasi yang terisolasi dan terkelola dengan baik, perusahaan Anda dapat menjalankan aplikasi vital secara stabil tanpa mengorbankan fleksibilitas inovasi digital.

Konsultasikan kebutuhan backup dan recovery organisasi Anda bersama Zettagrid. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.


FAQ

Q: Apa itu enterprise private cloud?

A: Enterprise private cloud adalah lingkungan infrastruktur cloud computing yang dikhususkan secara eksklusif (single-tenant) untuk satu organisasi. Lingkungan ini menyediakan sumber daya komputasi, penyimpanan, dan jaringan yang terisolasi untuk menjamin keamanan, kontrol, dan performa tinggi.

Q: Mengapa perusahaan besar membutuhkan dedicated private cloud?

A: Perusahaan besar membutuhkan dedicated private cloud terutama untuk menjalankan workload mission-critical yang memerlukan konsistensi performa tinggi, isolasi data untuk keamanan ketat, serta kemudahan dalam memenuhi aturan kepatuhan regulasi industri.

Q: Apa perbedaan utama antara private cloud dan public cloud?

A: Perbedaan utamanya terletak pada penggunaan sumber daya. Public cloud menggunakan model shared infrastructure (beberapa pelanggan menggunakan server fisik yang sama), sedangkan private cloud memberikan infrastruktur yang terisolasi secara penuh untuk satu pelanggan saja.

Q: Apakah private cloud cocok untuk seluruh jenis workload kritikal?

A: Ya, private cloud sangat cocok untuk workload kritikal seperti sistem ERP, database transaksi keuangan, sistem data kesehatan, dan aplikasi inti enterprise yang membutuhkan latensi stabil, ketersediaan tinggi, dan perlindungan data tingkat tinggi.

Q: Bagaimana Zettagrid Indonesia membantu proses implementasi private cloud?

A: Zettagrid Indonesia menyediakan layanan secara end-to-end, mulai dari analisis kebutuhan (assessment), perancangan arsitektur kustom, proses migrasi data dengan downtime minimal, hingga pengelolaan dan pemantauan operasional 24/7 melalui layanan managed services.

Top Private Cloud Providers di Indonesia: Apa Saja yang Harus Dibandingkan Sebelum Memilih?

Ilustrasi perbandingan private cloud providers di Indonesia untuk kebutuhan bisnis enterprise

Panduan membandingkan private cloud providers di Indonesia berdasarkan keamanan, performa, support, dan skalabilitas bisnis.

Memilih infrastruktur TI untuk skala enterprise tidak pernah menjadi keputusan yang sederhana. Di tengah tingginya dinamika pasar, banyak tim IT yang menghadapi dilema saat mengevaluasi infrastruktur mana yang paling aman, stabil, dan efisien secara operasional. Ketika aplikasi bisnis mulai melambat, biaya bulanan melonjak tanpa kepastian, atau regulasi industri menuntut isolasi data yang ketat, opsi public cloud standar sering kali tak lagi mencukupi. Di titik inilah, mengevaluasi private cloud provider Indonesia menjadi langkah strategis yang menentukan arah transformasi digital perusahaan dalam jangka panjang.

Namun, mencari vendor yang tepat bukan sekadar urusan membandingkan tabel harga di brosur pemasaran. Lingkungan private cloud adalah aset jangka panjang. Jika Anda salah memilih mitra, risikonya bukan cuma downtime aplikasi, melainkan juga potensi keterikatan vendor (vendor lock-in), biaya tersembunyi yang membengkak, hingga masalah kepatuhan hukum terkait penyimpanan data lokal.

Oleh karena itu, sebelum mengetok palu kerja sama, ada sejumlah faktor teknis, operasional, dan finansial yang wajib dievaluasi secara mendalam. Artikel ini disusun sebagai panduan praktis bagi para pengambil keputusan TI untuk membandingkan penyedia private cloud secara komprehensif.

Mengapa Perusahaan Mulai Membandingkan Private Cloud Provider Indonesia?

Beberapa tahun lalu, dorongan untuk memindahkan seluruh workload ke public cloud sangat masif. Fleksibilitas dan kecepatan provisi menjadi daya tarik utama. Namun, seiring bertumbuhnya skala bisnis dan makin kompleksnya arsitektur aplikasi, banyak perusahaan menengah hingga enterprise mulai merasakan efek sampingnya.

Masalah paling umum yang kerap ditemui oleh IT Director maupun CTO meliputi:

  • Lonjakan Biaya yang Sulit Diprediksi (Unpredictable Bill): Biaya egress traffic, API call, dan transaksi storage pada public cloud sering kali memicu kejutan tagihan di akhir bulan.
  • Kepatuhan Regulasi Data (Data Residency & Sovereignty): Industri seperti keuangan, kesehatan, dan sektor publik di Indonesia terikat oleh aturan ketat pemerintah (seperti PP No. 71 Tahun 2019) yang mewajibkan penempatan data sensitif di dalam negeri dengan kendali penuh.
  • Kebutuhan Performa yang Konsisten: Aplikasi inti bisnis (core banking, ERP enterprise, atau sistem manufaktur) membutuhkan latency serendah mungkin dan performa I/O (Input/Output) yang stabil tanpa terganggu oleh fenomena noisy neighbor.

Pergeseran ini melahirkan strategi hybrid atau penyelarasan kembali infrastruktur. Banyak organisasi menyadari bahwa workload kritis mereka jauh lebih aman, stabil, dan hemat biaya jika dijalankan di atas ekosistem dedicated private cloud yang dikelola oleh penyedia lokal berpengalaman.

Apa Itu Private Cloud dan Mengapa Berbeda dari Public Cloud?

Secara mendasar, private cloud adalah lingkungan cloud computing di mana seluruh sumber daya komputasi (server, storage, networking) dialokasikan secara khusus (dedicated) untuk satu organisasi saja. Berbeda dengan public cloud yang membagi sumber daya fisik di antara banyak pelanggan (multi-tenant), private cloud menawarkan tingkat isolasi total.

Model ini memberikan fleksibilitas layaknya cloud, seperti self-service, otomatisasi, dan skalabilitas, tetapi dengan tingkat kontrol dan keamanan yang biasa ditemukan pada data center milik sendiri (on-premises).

Berikut perbandingan mendasar antara public cloud dan private cloud:

Faktor Public Cloud Private Cloud
Infrastruktur Shared (Multi-tenant) Dedicated (Single-tenant)
Kontrol Terbatas pada konfigurasi terstandardisasi Sangat tinggi (customizable architecture)
Security & Privacy Standar vendor, berbagi batas perimeter Isolasi fisik/logis penuh, kustomisasi kebijakan
Customisasi Terbatas pada layanan yang tersedia Bebas disesuaikan dengan kebutuhan legacy atau khusus
Prediktabilitas Biaya Berdasarkan konsumsi (pay-as-you-go), sering bervariasi Cenderung flat rate atau terprediksi per alokasi resource

Cara Membandingkan Private Cloud Provider Indonesia

Saat memasuki tahap evaluasi vendor, Anda akan menemukan banyak provider yang mengklaim memiliki solusi terbaik. Untuk memisahkan klaim pemasaran dari kapabilitas riil, berikut lima kriteria utama yang wajib Anda bedah.

1. Infrastruktur dan Lokasi Data Center

Poin pertama yang harus diperiksa adalah fondasi fisik dari layanan yang ditawarkan. Private cloud yang tangguh berawal dari data center yang andal.

  • Lokasi Fisik: Pastikan data center berada di lokasi geografis yang aman dari risiko bencana di Indonesia dan memiliki interkoneksi lokal (NIX/IIX) yang cepat.
  • Sertifikasi Data Center: Periksa apakah data center tempat infrastruktur diletakkan sudah tersertifikasi minimal Tier III (Rated 3) untuk menjamin redundansi pada jalur daya dan pendingin.
    Tech in Asia
  • Jaringan dan Latensi: Evaluasi ketersediaan bandwidth, redundant carrier, serta konektivitas direct peering ke penyedia ISP lokal. Latensi rendah sangat krusial bagi responsivitas aplikasi enterprise.

2. Security dan Compliance

Zettagrid Indonesia

Keamanan adalah alasan utama mengapa organisasi memilih private cloud. Evaluasi penyedia layanan berdasarkan arsitektur keamanan yang mereka sediakan secara bawaan (native) maupun opsional.

  • Network Isolation: Bagaimana cara vendor memisahkan traffic antarpelanggan pada tingkatan hardware maupun hypervisor?
  • Perimeter Protection & Encryption: Apakah provider menyediakan next-generation firewall (NGFW), perlindungan DDoS, serta enkripsi data saat at-rest dan in-transit?
  • Backup & Disaster Recovery: Infrastruktur private cloud yang baik harus memiliki mekanisme cadangan yang teruji. Tanyakan bagaimana skema pencadangan otomatis berjalan dan apakah tersedia fasilitas Disaster Recovery di site sekunder yang terpisah secara geografis.
    www.zettagrid.id
  • Kepatuhan Regulasi: Pastikan provider mematuhi standar internasional seperti ISO 27001, PCI DSS, ISO 9001, atau regulasi lokal OJK dan Kominfo.
    Tech in Asia

3. Performance dan Scalability

Performa private cloud ditentukan oleh spesifikasi hardware di balik lapisan virtualisasi dan bagaimana alokasi sumber daya tersebut dikelola.

  • Spesifikasi Hardware: Jangan ragu menanyakan tipe prosesor yang digunakan, teknologi storage (apakah sudah menggunakan All-Flash NVMe untuk I/O tinggi), serta arsitektur memori.
  • Resource Allocation: Pastikan provider memberikan garansi vCPU-to-vCore ratio yang jelas (misalnya 1:1 tanpa overcommit) agar kinerja aplikasi tetap konsisten saat beban puncak.
  • Kemudahan Scaling: Ketahui seberapa cepat Anda bisa menambah kapasitas RAM, storage, atau node komputasi baru ketika ada lonjakan kebutuhan bisnis (vertical & horizontal scaling).

4. Pricing dan Total Cost of Ownership (TCO)

Sering kali perusahaan terjebak membandingkan harga sewa VM per bulan tanpa memperhitungkan kalkulasi TCO secara menyeluruh. Saat menganalisis private cloud pricing Indonesia, perhatikan faktor-faktor yang acap kali menjadi hidden cost:

  • Egress / Ingress Data Charges: Apakah ada biaya tambahan setiap kali data keluar dari cloud?
  • Biaya Lisensi: Periksa apakah harga sudah mencakup lisensi OS, hypervisor, firewall, atau piranti lunak manajemen.
  • Operational & Support Fees: Apakah konsultasi, migrasi, dan bantuan teknis bulanan dikenakan biaya tambahan (billing per ticket) atau sudah termasuk dalam paket layanan?

Biaya awal yang tampak sedikit lebih tinggi bisa jadi jauh lebih ekonomis jika sudah mencakup managed services, tanpa biaya tersembunyi untuk lalu lintas data, dan memberikan kapasitas yang terspesifikasi penuh.

5. Support Lokal dan Expertise

Infrastruktur yang canggih bisa kehilangan nilainya jika saat terjadi kendala teknis, Anda kesulitan menghubungi tim support.

  • Kemudahan Akses: Apakah bantuan teknis dapat dihubungi 24/7 melalui berbagai saluran (telepon, tiket, obrolan langsung)?
    Zettagrid Indonesia
  • Bahasa dan Konteks: Berkomunikasi dalam bahasa Indonesia dengan engineer yang memahami konteks regulasi dan kendala teknis lokal sangat mempercepat resolusi masalah.
  • Pendampingan Migrasi: Proses migrasi dari on-premises ke private cloud merupakan fase paling kritis. Provider yang memiliki tim ahli lokal siap mendampingi tahap perancangan, pengujian (dry run), hingga cutover.

Perbandingan Jenis Private Cloud Provider di Indonesia

Untuk membantu Anda memetakan lanskap pasar saat ini, secara umum terdapat tiga jenis penyedia private cloud di Indonesia dengan karakteristik yang berbeda:

Jenis Provider Kelebihan Kekurangan Cocok Untuk
Hyperscaler (Global) Ekosistem tool sangat luas, jangkauan global Struktur biaya kompleks, support tingkat dasar acap kali berupa sistem tiket tanpa respon personal Perusahaan multinasional yang membutuhkan ekspansi global cepat
Local Cloud Provider Data residency terjamin, konektivitas lokal sangat cepat Fleksibilitas kustomisasi bergantung pada paket yang dipilih Perusahaan yang memprioritaskan lokasi data di Indonesia dan performa lokal
Managed Private Cloud Provider Menggabungkan dedicated infrastructure dengan layanan operasional penuh oleh tim ahli Keterlibatan tim internal dalam pengelolaan teknis dasar berkurang Perusahaan yang ingin fokus pada inovasi aplikasi tanpa terbebani operasional cloud

Mengapa Managed Private Cloud Provider Bisa Menjadi Solusi?

Membangun dan mengelola private cloud secara mandiri mensyaratkan kapabilitas internal yang luar biasa. Tim IT Anda harus menguasai arsitektur virtualisasi, manajemen storage, jaringan kompleks, cybersecurity, hingga skema pemulihan bencana. Di tengah kelangkaan talenta pakar cloud saat ini, pendekatan ini sering kali tidak efisien secara biaya dan waktu.

Oleh sebab itu, model Managed Private Cloud kian populer. Melalui pendekatan ini, Anda mendapatkan manfaat dedicated private cloud tanpa harus mengurus rutinitas operasional harian.

Penyedia layanan managed cloud bertanggung jawab atas:

  • Proaktif Monitoring: Memantau kesehatan hardware dan network 24/7 sebelum masalah berdampak pada aplikasi bisnis.
  • Patching & Maintenance: Melakukan pembaruan sistem keamanan dan pemeliharaan firmware secara berkala.
  • Resource Optimization: Memberikan saran berkala untuk optimasi alokasi resource agar efisiensi biaya tetap terjaga.
  • Troubleshooting & Resolution: Menangani kendala teknis tingkat lanjut secara responsif berdasarkan kesepakatan tingkat layanan (SLA).

Dengan begitu, tim IT internal dapat mengalihkan fokus mereka dari urusan perbaikan infrastruktur (firefighting) ke pengembangan proyek digital yang berdampak langsung pada pendapatan perusahaan.


Zettagrid Indonesia: Partner Private Cloud untuk Kebutuhan Enterprise

Dalam lanskap penyedia infrastruktur lokal, Zettagrid Indonesia hadir untuk memahami kompleksitas kebutuhan IT bisnis di Indonesia. Zettagrid tidak hanya menawarkan kapabilitas server murni, melainkan juga sebuah ekosistem solusi cloud computing Zettagrid yang dirancang khusus untuk performa tinggi, keamanan ketat, dan fleksibilitas operasional.

Melalui layanan Virtual Data Center Zettagrid, organisasi dapat memiliki kendali penuh atas alokasi sumber daya komputasi dedicated tanpa kerumitan mengelola perangkat keras fisik. Arsitektur ini dibangun di atas infrastruktur berbasis VMware kelas enterprise yang berlokasi di data center lokal terakreditasi, memastikan kepatuhan data sovereignty Zettagrid terpenuhi secara sempurna.

Untuk melengkapi perlindungan workload kritis, Zettagrid menyediakan mekanisme cadangan yang terintegrasi guna mencegah kehilangan data dari ancaman siber atau kegagalan sistem. Tak hanya itu, ketersediaan operasional bisnis saat terjadi skenario terburuk juga dijamin melalui layanan Disaster Recovery Zettagrid yang dirancang dengan jaminan pemulihan cepat dan terukur.

Pendekatan Zettagrid mengedepankan konsultasi mendalam. Sebelum proses migrasi berjalan, tim cloud consultant Zettagrid bekerja sama erat dengan tim Anda untuk menganalisis arsitektur aplikasi, merancang skema jaringan, serta memastikan proses transisi berjalan tanpa mengganggu operasional bisnis yang sedang berlangsung.


Checklist Sebelum Memilih Private Cloud Provider Indonesia

Gunakan daftar periksa ringkas ini saat mengevaluasi proposal dari setiap kandidat vendor:

✓ Infrastruktur: Sesuai dengan kebutuhan beban kerja aplikasi bisnis (CPU, RAM, Storage NVMe).

✓ Security & Compliance: Memiliki pemisahan jaringan yang jelas, enkripsi, serta pemenuhan regulasi lokal.

✓ SLA (Service Level Agreement): Tersedia jaminan uptime tinggi dengan penalti yang transparan.

✓ Support Lokal: Dukungan teknis 24/7 dari engineer berpengalaman yang mudah diakses.

✓ Pricing Transparan: Bebas dari biaya tersembunyi untuk lalu lintas data (egress) maupun konsultasi.

✓ Bantuan Migrasi: Menyediakan pendampingan penuh dari tahap perencanaan, pengujian, hingga go-live.

✓ Disaster Recovery: Memiliki opsi failover ke lokasi sekunder yang siap digunakan sewaktu-waktu.


Kapan Perusahaan Membutuhkan Private Cloud?

Secara umum, keputusan beralih ke private cloud disesuaikan dengan profil risiko dan arsitektur aplikasi masing-masing perusahaan. Lingkungan ini sangat ideal untuk kasus penggunaan berikut:

  • Financial Services & Fintech: bank, penyedia sistem pembayaran, dan asuransi yang wajib mematuhi regulasi ketat OJK/BI terkait isolasi data nasabah dan audit trail.
  • Manufacturing & Logistics: Perusahaan yang menjalankan sistem ERP (Enterprise Resource Planning) terpusat, supply chain, dan manajemen inventaris yang membutuhkan kestabilan I/O tinggi serta latensi rendah.
  • Healthcare & Rumah Sakit: Institusi yang mengelola Rekam Medis Elektronik (RME) sensitif, di mana kerahasiaan dan ketersediaan data pasien adalah prioritas utama.
  • Enterprise Application & Core Database: Aplikasi dengan trafik tinggi yang memerlukan performa pemrosesan data secara konstan tanpa terganggu oleh aktivitas tenant lain.

Kesimpulan

Memilih private cloud provider Indonesia yang tepat adalah keputusan strategis yang dampaknya akan terasa dalam beberapa tahun ke depan. Proses evaluasi ini tidak boleh hanya berfokus pada harga sewa bulanan terendah, melainkan harus mempertimbangkan Total Cost of Ownership (TCO), keandalan data center, keamanan, fleksibilitas performa, serta kualitas dukungan teknis lokal.

Infrastruktur private cloud memberikan keseimbangan terbaik antara efisiensi cloud computing dan tingkat kontrol on-premises. Bagi perusahaan yang mengelola workload kritis, data sensitif, atau terikat regulasi ketat, memiliki mitra cloud lokal yang responsif dan siap membantu proses migrasi hingga pemeliharaan harian adalah aset yang sangat berharga.

Evaluasi kembali arsitektur dan kebutuhan infrastruktur perusahaan Anda hari ini. Pastikan Anda bermitra dengan penyedia layanan yang tidak hanya menjual resource, tetapi juga hadir sebagai konsultan yang memahami tujuan bisnis Anda.

Konsultasikan kebutuhan backup dan recovery organisasi Anda bersama Zettagrid. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.


FAQ

Apa itu private cloud provider Indonesia?

Private cloud provider Indonesia adalah penyedia layanan infrastruktur cloud yang mengalokasikan sumber daya komputasi (server, storage, dan jaringan) secara khusus (dedicated) bagi satu organisasi, di mana infrastruktur fisik atau data center-nya berlokasi di wilayah hukum Indonesia.

Penyedia layanan ini memungkinkan perusahaan menikmati fleksibilitas dan efisiensi teknologi cloud sambil tetap memegang kendali penuh atas privasi data, konfigurasi sistem, serta pemenuhan regulasi pemerintah terkait penempatan data di dalam negeri.

Bagaimana cara memilih private cloud provider terbaik?

Untuk memilih penyedia private cloud terbaik, perusahaan perlu melakukan evaluasi komprehensif pada beberapa area utama. Pertama, periksa standar sertifikasi data center (minimal Tier III) serta lokasi fisiknya. Kedua, pastikan arsitektur keamanan mendukung isolasi jaringan, enkripsi, dan kepatuhan terhadap regulasi industri Anda.

Ketiga, analisis skema harga secara menyeluruh (TCO), termasuk biaya migrasi dan potensi biaya egress. Terakhir, uji kualitas dukungan teknis lokal (support engineer)—pastikan mereka dapat dihubungi 24/7 dan siap memberikan bantuan konsultatif sejak tahap perencanaan hingga operasional harian.

Apakah private cloud lebih mahal dibandingkan dengan public cloud?

Secara kasatmata, investasi awal atau biaya bulanan dasar untuk private cloud bisa tampak lebih tinggi dibandingkan dengan skema entry-level public cloud. Namun, jika diperhitungkan dalam jangka panjang untuk workload enterprise berskala besar, private cloud sering kali jauh lebih efisien dan hemat biaya.

Pada public cloud, biaya lalu lintas data (egress), transaksi storage, dan pemakaian resource yang tinggi dapat menyebabkan tagihan membengkak secara tak terduga. Sebaliknya, private cloud menawarkan struktur biaya yang lebih pasti (predictable cost) tanpa biaya tersembunyi, sehingga TCO secara keseluruhan menjadi lebih terukur.

Apakah private cloud cocok untuk perusahaan enterprise?

Ya, private cloud sangat cocok dan sering menjadi standar utama bagi perusahaan skala enterprise. Organisasi skala besar biasanya memiliki arsitektur aplikasi yang kompleks, database berukuran besar, serta persyaratan kepatuhan data yang tidak bisa dikompromikan.

Dengan menggunakan private cloud, enterprise mendapatkan performa terjamin tanpa noisy neighbor, kontrol penuh atas konfigurasi keamanan, kemudahan integrasi dengan sistem legacy, serta fleksibilitas untuk menyesuaikan infrastruktur sesuai kebutuhan spesifik bisnis.

Mengapa memilih cloud provider lokal Indonesia?

Memilih cloud provider lokal memberikan sejumlah keuntungan strategis bagi perusahaan yang beroperasi di Indonesia. Dari sisi teknis, lokasi data center yang dekat menghasilkan latensi jaringan yang lebih rendah, sehingga akses aplikasi bisnis menjadi lebih cepat dan responsif bagi pengguna lokal.

Dari sisi hukum, provider lokal menjamin kepatuhan penuh terhadap regulasi penempatan data nasional (seperti aturan OJK dan Kominfo). Selain itu, Anda mendapatkan kemudahan komunikasi dengan tim support lokal yang memahami budaya serta tantangan operasional TI di Indonesia secara langsung.

Panduan Harga Private Cloud untuk Bisnis Enterprise: Faktor Biaya, Model Investasi, dan Cara Menghitungnya

Ilustrasi Dedicated Private Cloud untuk infrastruktur bisnis enterprise

Dedicated Private Cloud memberikan infrastruktur cloud eksklusif untuk kebutuhan keamanan, kontrol, dan skalabilitas bisnis enterprise.

Mengelola anggaran infrastruktur IT di tingkat enterprise sering kali menjadi tantangan tersendiri bagi para pemimpin teknologi. Di satu sisi, bisnis dituntut untuk terus berinovasi dan menjaga skalabilitas sistem. Namun, di sisi lain, biaya infrastruktur yang membengkak tanpa kendali, akibat hidden cost atau skema penagihan berbasis penggunaan yang fluktuatif, dapat mengganggu kesehatan finansial perusahaan.

Ketika mempertimbangkan alokasi anggaran infrastruktur, memahami lanskap private cloud pricing Indonesia menjadi langkah krusial bagi C-level dan IT decision maker. Harga private cloud sebenarnya tidak hanya dihitung berdasarkan kapasitas compute atau server fisik semata. Nilai investasi ini mencakup ekosistem yang lebih luas, seperti lapisan keamanan tingkat tinggi, keandalan jaringan, tingkat support, hingga kepatuhan terhadap regulasi lokal.

Memilih model investasi yang tepat akan membantu perusahaan mendapatkan keseimbangan antara kontrol total atas data dan efisiensi biaya operasional jangka panjang.

Apa Itu Private Cloud dan Mengapa Perusahaan Memilihnya?

Private cloud adalah lingkungan cloud computing yang sumber daya komputasi, storage, dan jaringannya didedikasikan secara eksklusif untuk satu organisasi. Berbeda dengan public cloud yang membagi infrastruktur fisik kepada banyak pengguna sekaligus, private cloud menawarkan lingkungan single-tenant yang terisolasi secara penuh.

Bagi organisasi enterprise, beralih atau menambah lini mengenal dedicated private cloud bukan sekadar mengikuti tren teknologi, melainkan keputusan strategis. Beberapa alasan utamanya meliputi:

  • Keamanan dan Kepatuhan Regulasi: Sektor teregulasi seperti perbankan, finansial, kesehatan, dan instansi pemerintah wajib mematuhi aturan kedaulatan data. Lingkungan yang terisolasi memastikan data sensitif disimpan di dalam negeri dan memenuhi kriteria audit.
  • Performa yang Konsisten: Tanpa adanya risiko noisy neighbor, dedicated private cloud Indonesia memberikan kestabilan I/O dan latency yang dapat diprediksi untuk aplikasi kritikal.
  • Kontrol Penuh atas Infrastruktur: Tim IT memiliki akses dan fleksibilitas penuh untuk mengonfigurasi arsitektur jaringan, aturan firewall, hingga kebijakan manajemen akses sesuai kebutuhan spesifik bisnis.

Berapa Estimasi Harga Private Cloud di Indonesia?

Satu hal yang perlu dipahami sejak awal: private cloud pricing di Indonesia bersifat custom dan sangat bergantung pada spesifikasi serta arsitektur yang dirancang untuk masing-masing enterprise. Berbeda dengan layanan konsumen biasa, tidak ada tarif flat tunggal yang berlaku untuk semua skenario bisnis.

Investasi private cloud dihitung berdasarkan kombinasi komponen keras, lisensi software, arsitektur jaringan, serta tingkat layanan pendukung.

Berikut adalah gambaran komponen utama yang membentuk struktur biaya private cloud:

Komponen Pengaruh terhadap Harga
Compute Resources Ditentukan oleh jumlah vCPU, kapasitas RAM, dan spesifikasi prosesor fisik yang dialokasikan secara khusus.
Storage Capacity Berdasarkan total kapasitas, tipe storage, serta tingkat throughput IOPS yang dibutuhkan.
Network Configuration Dipengaruhi oleh lebar bandwidth, alokasi IP publik, fitur load balancing, serta konektivitas dedicated line.
Security Layer Mencakup implementasi next-generation firewall, peranti anti-DDoS, intrusion detection and prevention system, dan enkripsi data.
Backup & Disaster Recovery Tergantung pada besarnya ruang penyimpanan cadangan, frekuensi snapshot, serta solusi disaster recovery Indonesia.
Managed Service Bervariasi berdasarkan tingkat keterlibatan vendor, mulai dari unmanaged, partially managed, hingga managed cloud service di Indonesia.
Support Level Ditentukan oleh cakupan Service Level Agreement, seperti dukungan teknis 24/7 dengan batas waktu respons cepat.

Faktor yang Mempengaruhi Biaya Private Cloud

Untuk menyusun anggaran yang akurat, IT Manager dan CTO perlu membedah komponen pembentuk biaya private cloud enterprise secara lebih rinci:

1. Kapasitas Compute (CPU dan RAM)

Alokasi core CPU dan RAM merupakan porsi utama dalam perhitungan harga. Enterprise yang menjalankan workload intensif seperti pemrosesan transaksi real-time atau analitik data akan membutuhkan alokasi memori yang besar dan frekuensi CPU yang tinggi, yang secara langsung memengaruhi nilai investasi awal.

2. Storage dan Performa Data

Tidak semua data membutuhkan tingkat kecepatan yang sama. Storage berbasis NVMe atau SSD dengan performa IOPS tinggi tentu memiliki nilai investasi yang lebih tinggi dibandingkan storage berjenis SATA atau HDD yang umumnya digunakan untuk pengerjaan archiving. Strategi tiering storage dapat membantu menekan biaya tanpa mengorbankan performa aplikasi kritikal.

3. Tingkat Keamanan dan Compliance

Menjaga standar keamanan enterprise membutuhkan perlindungan berlapis. Penambahan komponen seperti Web Application Firewall, isolasi segmen jaringan VLAN atau VXLAN, hingga pengadaan fitur immutable backup untuk perlindungan data akan memengaruhi keseluruhan struktur biaya, namun memberikan perlindungan krusial dari ancaman siber dan risiko kerugian finansial akibat kebocoran data.

4. Backup dan Disaster Recovery

Skema pemulihan bencana membutuhkan infrastruktur cadangan di lokasi yang berbeda. Biaya ditentukan oleh kalkulasi Recovery Time Objective dan Recovery Point Objective. Semakin mendekati nol target RTO dan RPO yang diinginkan, semakin tinggi tingkat redundansi dan sistem replikasi data yang dibutuhkan.

5. Managed Service dan Technical Support

Mengelola cloud infrastructure Indonesia secara mandiri membutuhkan tim ahli bersertifikasi yang berbiaya tinggi. Menggunakan managed cloud service untuk bisnis kerap menjadi pilihan efisien, di mana seluruh pemeliharaan rutin, pemantauan performa, patching, dan mitigasi kendala ditangani oleh tim ahli eksternal.

6. Lokasi Infrastruktur dan Data Center

Penggunaan data center lokal berstandar Tier III atau Tier IV di Indonesia memberikan jaminan ketersediaan daya dan konektivitas yang andal. Selain itu, pemanfaatan data center dalam negeri menjamin latensi yang sangat rendah bagi pengguna akhir di Indonesia sekaligus menyederhanakan kepatuhan terhadap regulasi pemerintah.

Private Cloud vs Public Cloud: Mana yang Lebih Hemat?

Banyak anggapan bahwa public cloud selalu lebih murah dibandingkan dengan private cloud. Asumsi ini biasanya benar pada skala kecil atau proyek uji coba. Namun, ketika skala workload enterprise tumbuh menjadi semakin stabil dan besar, peta efisiensi biaya dapat berubah secara signifikan.

Berikut adalah perbandingan objektif antara private cloud dan public cloud:

Aspek Private Cloud Public Cloud
Cost Predictability Sangat Tinggi. Biaya flat bulanan atau tahunan yang terprediksi tanpa kejutan bandwidth fee atau egress cost. Sedang hingga rendah. Biaya bervariasi sesuai konsumsi bulanan dan berisiko melonjak akibat fluktuasi traffic serta pengiriman data.
Security & Compliance Sangat Tinggi. Isolasi penuh, mempermudah pemenuhan standar regulasi ketat. Terbagi. Membutuhkan konfigurasi tambahan yang cukup kompleks untuk compliance.
Performance Konsisten dan terjamin. Bebas dari isu noisy neighbor karena seluruh sumber daya didedikasikan penuh. Bervariasi. Dapat mengalami penurunan performa jika terjadi lonjakan beban pada pengguna lain di server fisik yang sama.
Customization Bebas disesuaikan. Bebas mengatur arsitektur, sistem operasi, hingga hypervisor sesuai kebutuhan internal. Terbatas pada template, sistem operasi, dan opsi konfigurasi yang disediakan oleh provider cloud.
Long-term Investment Sangat efisien untuk workload besar dan konstan. Lebih ekonomis untuk workload skala kecil, aplikasi musiman, atau kebutuhan sementara.

Cara Menghitung ROI dari Investasi Private Cloud

Mengukur Return on Investment private cloud tidak cukup hanya dengan membandingkan tagihan bulanan layanan cloud. Pengambil keputusan harus memperhitungkan nilai efisiensi secara holistik:

  • Operational Efficiency: Pengurangan beban kerja tim IT internal dalam menangani urusan maintenance hardware fisik. Tim dapat dialokasikan untuk fokus pada inovasi produk dan aplikasi bisnis utama.
  • Reduced Downtime Cost: Kehilangan potensi pendapatan akibat sistem outage dapat berdampak fatal bagi bisnis enterprise. Private cloud dengan ketersediaan tinggi menekan risiko kerugian materiil maupun reputasi.
  • Predictable Budgeting: Model pembiayaan private cloud yang stabil mempermudah tim CFO menyusun proyeksi keuangan jangka panjang tanpa khawatir adanya biaya tersembunyi.
  • Reduced Operational Complexity: Pengintegrasian sistem yang terpusat mempercepat waktu implementasi ketika merilis fitur atau layanan bisnis baru.

Kapan Perusahaan Sebaiknya Menggunakan Dedicated Private Cloud?

Gunakan checklist berikut untuk menilai apakah organisasi Anda sudah saatnya beralih ke dedicated private cloud:

  • [ ] Mengelola workload kritikal yang membutuhkan ketersediaan tinggi (SLA 99,99%).
  • [ ] Menyimpan dan memproses data sensitif yang terikat regulasi kepatuhan ketat (seperti UU PDP, PCI DSS, atau aturan OJK).
  • [ ] Membutuhkan performa I/O storage dan latensi jaringan yang stabil tanpa toleransi fluktuasi.
  • [ ] Memiliki konsumsi sumber daya komputasi yang besar dan stabil dalam jangka panjang.
  • [ ] Membutuhkan kontrol penuh atas konfigurasi keamanan, kebijakan firewall, dan akses data.

Mengapa Memilih Private Cloud dari Zettagrid?

Memilih mitra cloud provider lokal yang tepat merupakan kunci keberhasilan transformasi digital enterprise Anda. Zettagrid hadir memberikan solusi harga private cloud yang kompetitif dengan pendekatan yang transparan dan dapat disesuaikan.

Keunggulan solusi enterprise cloud solution dari Zettagrid meliputi:

  • Infrastruktur Cloud Lokal Indonesia: Beroperasi menggunakan data center Tier IV lokal yang menjamin latensi sangat rendah serta kepatuhan penuh terhadap regulasi kedaulatan data di Indonesia.
  • Dukungan Tim Expert Lokal: Tim teknis profesional Zettagrid siap memberikan pendampingan penuh, mulai dari tahap perencanaan arsitektur, proses cloud migration Indonesia, hingga pengawasan dan pengelolaan harian 24/7.
  • Arsitektur yang Tailor-Made: Zettagrid merancang ekosistem cloud yang disesuaikan secara khusus dengan skala workload, kebutuhan keamanan, dan target alokasi anggaran enterprise Anda.

Diskusikan kebutuhan private cloud Anda bersama tim Zettagrid dan dapatkan rekomendasi konfigurasi serta estimasi investasi yang sesuai.

Kesimpulan

Memahami struktur harga dan faktor biaya private cloud memberikan pandangan yang lebih jelas bagi pengambil keputusan IT dalam menentukan arah investasi teknologi. Meskipun investasi awal private cloud terkesan disesuaikan secara khusus, stabilitas biaya, keamanan tingkat tinggi, serta kontrol penuh atas data menjadikannya pilihan paling efisien untuk jangka panjang. Dengan menggandeng penyedia layanan yang tepat seperti Zettagrid, enterprise dapat membangun infrastruktur yang aman, andal, dan siap mendukung pertumbuhan bisnis secara berkelanjutan.

Konsultasikan kebutuhan backup dan recovery organisasi Anda bersama Zettagrid. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.


FAQ

Q: Berapa estimasi kisaran harga private cloud untuk skala enterprise di Indonesia?

A: Biaya private cloud bersifat custom karena dihitung berdasarkan spesifikasi compute, kapasitas storage, arsitektur keamanan, hingga tingkat managed service yang dipilih. Diskusikan kebutuhan spesifik organisasi Anda dengan penyedia cloud untuk mendapatkan estimasi investasi yang akurat.

Q: Bagaimana struktur pembiayaan private cloud pricing Indonesia dibanding public cloud?

A: Skema private cloud pricing di Indonesia umumnya berbasis biaya berlangganan tetap, sehingga memudahkan perencanaan anggaran. Sementara public cloud kerap menggunakan skema pay-as-you-go yang biayanya dapat bervariasi bergantung pada fluktuasi pemakaian resource dan lalu lintas data.

Q: Apakah pengalihan sistem ke dedicated private cloud rumit dilakukan?

A: Proses migrasi dapat berjalan lancar jika didampingi tim ahli. Penyedia layanan terpercaya biasanya menyediakan pendampingan mulai dari pemetaan infrastruktur awal, uji coba migrasi, hingga eksekusi penuh tanpa mengganggu kelangsungan operasional bisnis.

Q: Mengapa isu keamanan private cloud dinilai lebih unggul bagi bisnis enterprise?

A: Karena private cloud menggunakan arsitektur single-tenant, yang berarti seluruh server, media penyimpanan, dan jalur jaringan didedikasikan khusus untuk satu perusahaan. Risiko kebocoran data akibat celah keamanan pihak ketiga pada server fisik yang sama dapat dieliminasi secara total.

Q: Kapan waktu yang tepat bagi perusahaan untuk berinvestasi pada private cloud?

A: Investasi pada private cloud sangat disarankan ketika enterprise mengelola aplikasi kritikal yang membutuhkan kestabilan performa tinggi, terikat oleh regulasi kepatuhan data yang ketat, atau saat biaya penggunaan public cloud sudah tidak lagi dapat diprediksi.

Apa Itu Dedicated Private Cloud? Manfaat, Arsitektur, dan Use Case untuk Bisnis Enterprise

Ilustrasi Dedicated Private Cloud untuk infrastruktur bisnis enterprise

Dedicated Private Cloud memberikan infrastruktur cloud eksklusif untuk kebutuhan keamanan, kontrol, dan skalabilitas bisnis enterprise.

Di tengah pesatnya laju transformasi digital, peran infrastruktur teknologi informasi telah bergeser dari sekadar pendukung operasional menjadi penggerak utama strategi bisnis. Ketika aplikasi bisnis semakin kritikal dan volume data enterprise terus meningkat, perusahaan dihadapkan pada tantangan besar: bagaimana menjaga ketersediaan sistem tanpa mengorbankan keamanan dan regulasi. Ketergantungan yang tinggi terhadap aplikasi inti menuntut fondasi infrastruktur yang tidak hanya lincah, tetapi juga tangguh.

Banyak organisasi memulai perjalanan digital mereka menggunakan infrastruktur berbagi (shared environment). Namun, seiring dengan bertumbuhnya skala bisnis, muncul berbagai kendala teknis seperti penurunan performa akibat lonjakan lalu lintas dari pihak lain, keterbatasan kustomisasi, hingga potensi risiko kebocoran data. Bagi sektor yang diatur secara ketat, kepatuhan terhadap kedaulatan digital Indonesia serta tata kelola data nasional menjadi prioritas yang tidak dapat ditawar.

Tantangan-tantangan ini mendorong para pemimpin teknologi untuk mengevaluasi kembali arsitektur sistem mereka. Di sinilah solusi dedicated private cloud Indonesia hadir sebagai jawaban strategis. Solusi ini memberikan keseimbangan ideal antara fleksibilitas teknologi cloud modern dan kontrol penuh tingkat enterprise, memungkinkan bisnis berkembang tanpa dibayangi kekhawatiran atas isu keamanan maupun batas kustomisasi.

Apa Itu Dedicated Private Cloud?

Dedicated private cloud adalah model layanan cloud computing di mana seluruh sumber daya komputasi, penyimpanan, dan jaringan dialokasikan secara eksklusif untuk satu organisasi. Berbeda dengan lingkungan public cloud yang membagi infrastruktur fisik kepada banyak pelanggan (multi-tenant), dedicated private cloud menerapkan prinsip single-tenant infrastructure. Artinya, tidak ada pihak asing yang berbagi server atau komponen jaringan yang sama dengan bisnis Anda.

Prinsip single tenancy memastikan bahwa seluruh resource seperti CPU, RAM, dan ruang penyimpanan dapat dimaksimalkan khusus untuk mendukung workload internal perusahaan. Anda memegang kendali penuh atas konfigurasi, pembaruan sistem, hingga kebijakan akses, yang pada akhirnya menciptakan transparansi dan keamanan maksimal.

Untuk memahami pertimbangan teknis dan bisnis dalam memilih model infrastruktur yang tepat, Anda dapat mempelajari perbandingan mendasar antara public cloud vs private cloud berikut:

Parameter Dedicated Private Cloud Public Cloud
Resource Allocation Eksklusif (Single-tenant) Berbagi (Multi-tenant)
Security Sangat Tinggi (Isolasi fisik & logis) Standar Terisolasi secara Virtual
Performance Konsisten tanpa gangguan pihak lain Berfluktuasi (Noisy Neighbor Effect)
Customization Bebas disesuaikan dengan arsitektur internal Terbatas pada prapaket provider
Scalability Terkontrol dan terprediksi Sangat Cepat (On-Demand)
Cost Management Biaya operasional terprediksi (Predictable) Variabel berdasar pemakaian (Pay-as-you-go)
Use Case Workload sensitif, regulasi ketat, aplikasi kritikal App testing, proyek jangka pendek, aplikasi non-sensitif


Bagaimana Arsitektur Dedicated Private Cloud Bekerja?

Arsitektur dedicated private cloud dirancang secara sistematis dengan beberapa lapisan (layers) yang saling terintegrasi untuk menjamin performa tinggi dan keamanan terisolasi.

+——————————————————————-+

| MANAGEMENT LAYER |

| (Monitoring, Automation, Orchestration, Analytics) |

+——————————————————————-+

| SECURITY LAYER |

| (Firewall, IAM, Encryption, Threat Protection) |

+——————————————————————-+

| VIRTUALIZATION LAYER |

| (Hypervisor, Resource Pool) |

+——————————————————————-+

| COMPUTE LAYER | STORAGE LAYER | NETWORKING LAYER |

| (Dedicated CPU/RAM)| (Enterprise Storage) | (VLAN, Private IP) |

+——————————————————————-+


Compute Layer

Lapisan ini terdiri dari server fisik (bare-metal) berkinerja tinggi yang dikhususkan hanya untuk organisasi Anda. Seluruh pemrosesan data, eksekusi aplikasi, dan manajemen Virtual Machine (VM) berjalan pada CPU dan memory terdedikasi tanpa risiko terganggu oleh aktivitas entitas lain.

Storage Layer

Lapisan penyimpanan memanfaatkan enterprise-grade storage array yang menawarkan IOPS (Input/Output Operations Per Second) tinggi dan latensi rendah. Karakteristik ini memastikan ketersediaan data yang cepat untuk sistem yang membutuhkan pembacaan serta penulisan data berkapasitas besar.

Networking Layer

Jaringan dibangun menggunakan jalur privat terisolasi, seperti Virtual Local Area Network (VLAN) eksklusif dan koneksi Direct Connect. Hal ini memungkinkan transfer data internal antarsistem berlangsung dengan aman dari jangkauan jaringan publik.

Virtualization Layer

Menggunakan hypervisor kelas industri, lapisan ini bertugas membagi sumber daya fisik menjadi beberapa server virtual secara efisien. Lapisan ini memfasilitasi pembagian alokasi workload secara teratur tanpa mengorbankan stabilitas infrastruktur inti.

Security Layer

Perlindungan berlapis yang mencakup firewall terdedikasi, software-defined security, enkripsi data saat disimpan (data at rest) maupun saat ditransmisikan (data in transit), serta kontrol akses berbasis peran (Role-Based Access Control).

Management Layer

Dashboard terpusat yang memudahkan tim IT dalam memantau kesehatan infrastruktur, mengelola otomatisasi deployment, hingga melakukan analisis performa secara real-time.


Manfaat Dedicated Private Cloud untuk Enterprise

Mengadopsi model dedicated private cloud Indonesia menawarkan serangkaian keuntungan strategis bagi operasional bisnis tingkat tinggi:

a. Keamanan Data Lebih Tinggi

Dengan arsitektur single-tenant, isolasi total terhadap data dan aplikasi bisnis dapat diwujudkan. Lingkungan terdedikasi meminimalkan celah serangan (attack surface) dari pihak luar serta mempermudah penerapan kebijakan keamanan internal yang spesifik bagi workload sensitif.

b. Performa Lebih Stabil

Problem persaingan penggunaan sumber daya atau noisy neighbor effect yang kerap ditemui pada lingkungan shared tidak akan terjadi. Konsistensi performa ini sangat vital untuk menjaga Service Level Agreement (SLA) aplikasi kritikal agar tetap berada pada tingkat optimal.

c. Mendukung Compliance dan Regulasi

Sektor industri terikat seperti perbankan, keuangan, layanan kesehatan, dan instansi pemerintah wajib mematuhi regulasi perlindungan data personal yang ketat. Arsitektur terisolasi mempermudah pembuktian audit kepatuhan dengan menerapkan standar sovereign cloud atas tata kelola data yang aman dan terukur.

d. Infrastruktur Lebih Fleksibel

Perusahaan memiliki kebebasan penuh untuk menentukan spesifikasi hardware, konfigurasi jaringan, jenis hypervisor, hingga pengintegrasian dengan infrastruktur on-premises yang sudah ada. Fleksibilitas ini mempermudah eksekusi migrasi sistem ERP ke cloud secara bertahap tanpa perlu merombak ulang seluruh arsitektur dasar.

e. Predictable Cost Management

Model pembiayaan pada dedicated private cloud umumnya bersifat tetap dan terprediksi (flat rate/fixed subscription). Hal ini membantu manajemen keuangan dalam merencanakan alokasi anggaran IT jangka panjang tanpa perlu khawatir akan risiko biaya tersembunyi cloud hyperscale akibat pemakaian bandwidth atau pemrosesan yang tidak terduga.


Dedicated Private Cloud vs Public Cloud

Pemilihan jenis cloud harus disesuaikan dengan karakteristik dan tujuan bisnis. Baik public cloud maupun dedicated private cloud memiliki perannya masing-masing dalam lanskap teknologi modern.

Public cloud sangat ideal untuk proyek-proyek yang membutuhkan penggelaran cepat, pengujian aplikasi sementara, atau workload dengan fluktuasi beban yang sulit diprediksi secara ekstrem. Fleksibilitas publik memberikan kemudahan bagi pengembangan tahap awal (agile development).

Sebaliknya, dedicated private cloud dirancang untuk memikul workload bernilai tinggi, menampung database sensitif, mematuhi persyaratan data sovereignty, serta menjalankan sistem operasional yang membutuhkan kustomisasi mendalam.

Decision Framework

Gunakan panduan keputusan sederhana ini untuk mengevaluasi kebutuhan organisasi Anda:

Perusahaan Anda membutuhkan dedicated private cloud jika:

  • Mengelola data sensitif pelanggan atau transaksi keuangan berukuran besar.
  • Wajib mematuhi regulasi lokal terkait kedaulatan data dan audit infrastruktur.
  • Aplikasi inti membutuhkan ketersediaan (uptime) tinggi dan latensi yang stabil.
  • Menginginkan kontrol penuh terhadap jadwal pemeliharaan dan isolasi jaringan.
  • Memiliki prediksi beban kerja yang relatif konstan dalam jangka panjang.


Use Case Dedicated Private Cloud

Berikut adalah contoh konkret bagaimana berbagai sektor enterprise memanfaatkan keunggulan lingkungan private cloud terdedikasi:

Banking & Financial Services

Layanan perbankan digital dan teknologi finansial memproses jutaan transaksi per hari. Mereka mengandalkan dedicated private cloud untuk menjamin privasi data nasabah, mematuhi standar aturan finansial, serta memastikan pemrosesan transaksi berjalan tanpa downtime.

Healthcare

Penyedia layanan kesehatan dan rumah sakit mengelola rekam medis elektronik yang bersifat sangat rahasia. Menggunakan arsitektur privat membantu melindungi data pasien dari akses tidak sah sekaligus memastikan aplikasi rekam medis dapat diakses secara instan oleh staf medis.

Manufacturing

Sistem operasional manufaktur terintegrasi seperti Enterprise Resource Planning (ERP) dan aplikasi rantai pasok membutuhkan koordinasi real-time. Keandalan dedicated private cloud menjaga agar lini produksi tetap berjalan tanpa hambatan akibat kendala konektivitas atau latensi sistem.

Enterprise Application

Perusahaan skala besar yang mengoperasikan sistem inti seperti CRM terintegrasi dan database management system memanfaatkan dedicated private cloud untuk memperoleh kinerja pemrosesan tinggi yang stabil sepanjang hari. Untuk meningkatkan perlindungan data internal, banyak di antaranya yang memadukan infrastruktur ini dengan strategi backup data guna memastikan keamanan data dari bahaya kerusakan sistem maupun ancaman keamanan.

Disaster Recovery Environment

Sebagai bagian dari pemenuhan solusi backup dan disaster recovery, perusahaan memanfaatkan private cloud terdedikasi sebagai lokasi secondary site. Ketika terjadi gangguan pada situs utama, sistem dapat dialihkan dengan cepat untuk meminimalkan dampak operasional.


Kapan Perusahaan Membutuhkan Dedicated Private Cloud?

Gunakan daftar centang berikut untuk menilai kesiapan infrastruktur IT Anda:

  • [ ] Kontrol Penuh: Membutuhkan wewenang total atas konfigurasi server, jaringan, dan tata kelola akses.
  • [ ] Keamanan Data Sensitif: Menyimpan data finansial, rahasia dagang, atau data pribadi yang terikat oleh hukum perlindungan data.
  • [ ] Performa Konsisten: Aplikasi inti mengalami penurunan kinerja saat dijalankan pada infrastruktur shared.
  • [ ] Kepatuhan Regulasi: Wajib memenuhi standar sertifikasi industri atau aturan kedaulatan data nasional.
  • [ ] Workload Enterprise: Mengoperasikan sistem kritis seperti ERP, core banking, atau sistem logistik utama.
  • [ ] Integrasi Khusus: Membutuhkan keselarasan antara sistem on-premise eksis dengan skema pengelolaan infrastruktur dan dukungan managed service IT yang dikustomisasi.


Dedicated Private Cloud dari Perspektif Zettagrid

Mengintegrasikan dan mengelola infrastruktur privat membutuhkan tingkat keahlian teknis yang tinggi. Zettagrid hadir sebagai mitra teknologi yang mendampingi perusahaan di Indonesia dalam merancang, membangun, dan mengelola solusi cloud enterprise secara efektif.

Dengan memanfaatkan arsitektur modern berbasis teknologi teruji, Zettagrid menyediakan infrastruktur dedicated private cloud yang dapat disesuaikan dengan kebutuhan spesifik setiap bisnis. Bagi perusahaan yang mengadopsi arsitektur terdistribusi, penggelaran sistem dapat dikombinasikan dengan solusi managed kubernetes untuk mengakselerasi rilis aplikasi microservices secara aman. Dukungan tim ahli lokal memberikan kemudahan bagi tim IT internal perusahaan dalam mengelola operasional harian, pemeliharaan rutin, hingga mitigasi risiko.

Kehadiran data center lokal di Indonesia menjamin kepatuhan terhadap regulasi kedaulatan data nasional melalui dukungan sovereign cloud Indonesia, sekaligus memberikan keunggulan akses jaringan berlatensi rendah. Pendekatan ini memungkinkan perusahaan fokus pada inovasi bisnis inti tanpa terbebani oleh kompleksitas pengelolaan infrastruktur fisik.

Internal Linking

Untuk memperdalam pemahaman mengenai ekosistem pendukung cloud enterprise, Anda dapat membaca informasi relevan berikut:

Setiap perusahaan memiliki karakter dan kebutuhan infrastruktur yang unik. Mengubah atau memperbarui arsitektur sistem membutuhkan perencanaan matang agar transisi berjalan lancar tanpa mengganggu operasional harian.

Konsultasikan kebutuhan backup dan recovery organisasi Anda bersama Zettagrid. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.

Kesimpulan

Dedicated private cloud merupakan solusi infrastruktur single-tenant yang dirancang khusus untuk memenuhi kebutuhan enterprise akan keamanan, konsistensi performa, serta fleksibilitas kontrol penuh. Dengan mengisolasi seluruh sumber daya komputasi, penyimpanan, dan jaringan, perusahaan dapat menjalankan aplikasi bisnis kritikal tanpa terganggu oleh pengguna lain sekaligus mematuhi regulasi kedaulatan data yang berlaku di Indonesia.

Konsultasikan kebutuhan backup dan recovery organisasi Anda bersama Zettagrid. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.

Panduan Harga Virtual Datacenter di Indonesia: Faktor-Faktor yang Mempengaruhi Biaya Cloud Enterprise

Virtual Datacenter Pricing Indonesia

Panduan Virtual Datacenter Pricing di Indonesia.

Banyak perusahaan ingin pindah ke cloud, tetapi berhenti di satu pertanyaan yang sama: berapa sebenarnya virtual datacenter pricing Indonesia? Pertanyaan ini wajar, karena harga virtual datacenter tidak sesederhana VPS, dan biaya akhirnya sangat dipengaruhi oleh kapasitas, keamanan, SLA, serta layanan operasional yang dipilih. Dalam konteks virtual datacenter pricing Indonesia, memahami struktur biayanya jauh lebih penting daripada sekadar membandingkan angka di brosur.

Di level enterprise, virtual datacenter umumnya diposisikan sebagai Infrastructure as a Service (IaaS) yang memanfaatkan sumber daya komputasi bersama dalam bentuk resource pool yang fleksibel. Artinya, biaya tidak hanya datang dari vCPU dan RAM, tetapi juga storage, bandwidth, backup, firewall, monitoring, hingga opsi High Availability dan Disaster Recovery. Karena itu, artikel ini membantu Anda membaca komponen biaya dengan cara yang lebih praktis sebelum meminta penawaran resmi.

Mengapa Harga Virtual Datacenter Tidak Memiliki Tarif yang Sama?

Harga virtual datacenter berbeda-beda karena setiap organisasi memiliki kebutuhan yang berbeda pula. Satu perusahaan mungkin hanya butuh lingkungan produksi sederhana, sementara perusahaan lain membutuhkan arsitektur dengan redundansi, replikasi, kontrol keamanan ketat, dan dukungan managed service.

Itulah sebabnya virtual data center Indonesia tidak bisa dipatok dengan satu tarif seragam. Penyedia layanan biasanya menghitung berdasarkan konfigurasi resource, lokasi data center, tingkat ketersediaan, serta komponen operasional yang disertakan.

Pada praktiknya, virtual datacenter bersifat sangat fleksibel. Lingkungan berbasis hypervisor seperti VMware memungkinkan resource dialokasikan ke beberapa Virtual Machine sesuai kebutuhan bisnis, sehingga desainnya dapat disesuaikan dengan beban kerja, target performa, dan kebijakan kepatuhan perusahaan. Fleksibilitas inilah yang membuat biaya dapat berubah signifikan dari satu implementasi ke implementasi lain.

Faktor-Faktor yang Mempengaruhi Harga Virtual Datacenter

Komponen biaya dalam biaya virtual datacenter biasanya dibentuk oleh kombinasi resource dasar dan layanan tambahan. Berikut faktor-faktor utamanya.

Kapasitas vCPU

vCPU menentukan daya komputasi yang tersedia untuk workload Anda. Semakin tinggi kebutuhan aplikasi, semakin besar kapasitas CPU yang harus dialokasikan, dan ini langsung memengaruhi biaya.

Untuk beban kerja database, ERP, aplikasi web dengan trafik tinggi, atau sistem transaksi, kebutuhan vCPU biasanya lebih besar daripada server internal biasa. Jika kapasitas terlalu kecil, performa menurun; jika terlalu besar, biaya menjadi tidak efisien.

RAM

RAM berpengaruh besar terhadap respons aplikasi dan kemampuan menangani proses paralel. Beban kerja seperti database in-memory, middleware, aplikasi bisnis, dan virtual desktop sangat sensitif terhadap kapasitas memori.

Dalam konteks cloud enterprise Indonesia, penentuan RAM sering kali lebih menentukan stabilitas aplikasi dibanding sekadar menaikkan CPU. Karena itu, sizing yang tepat sangat penting untuk mencegah overprovisioning.

Storage

Storage adalah salah satu komponen paling terasa dalam cloud infrastructure cost. Total biaya akan berubah tergantung kapasitas, jenis media, performa IOPS, dan kebijakan perlindungan data.

Perusahaan yang menyimpan database besar, file operasional, atau log jangka panjang biasanya membutuhkan storage lebih besar daripada aplikasi stateless. Di sisi lain, kapasitas penyimpanan yang tidak dikalkulasi dengan baik sering menjadi sumber pemborosan.

SSD

SSD menjadi pilihan umum karena menawarkan performa lebih cepat dibanding hard disk tradisional. Untuk banyak workload enterprise, SSD sudah cukup ideal karena memberikan kombinasi performa dan efisiensi biaya yang baik.

Namun, tidak semua SSD diciptakan sama. Ada perbedaan performa, daya tahan, dan kelas layanan yang pada akhirnya ikut membentuk harga.

NVMe

NVMe menawarkan latensi lebih rendah dan throughput lebih tinggi dibanding SSD biasa. Teknologi ini cocok untuk workload yang sangat sensitif terhadap kecepatan akses data, seperti database transaksi, analytics, dan sistem dengan lonjakan I/O tinggi.

Karena performanya lebih tinggi, biaya NVMe umumnya juga lebih besar. Jadi, penggunaan NVMe sebaiknya benar-benar didasarkan pada kebutuhan, bukan hanya karena terdengar lebih cepat.

Tiered Storage

Tiered storage memungkinkan data ditempatkan pada lapisan penyimpanan berbeda sesuai karakteristiknya. Data aktif dapat disimpan di storage performa tinggi, sedangkan arsip atau data jarang diakses bisa dipindahkan ke storage yang lebih ekonomis.

Model ini sering dipakai untuk menekan biaya cloud perusahaan tanpa mengorbankan performa aplikasi inti. Bagi perusahaan dengan volume data besar, tiering bisa menjadi strategi optimasi yang efektif.

Jenis Storage

Jenis storage ikut menentukan biaya karena setiap kelas memiliki tingkat performa dan penggunaan yang berbeda. Ada block storage untuk workload aplikasi, object storage untuk arsip atau file besar, dan shared storage untuk kebutuhan tertentu.

Pilihan jenis storage harus sesuai arsitektur. Jika salah memilih, biaya bisa membengkak atau performa tidak memenuhi ekspektasi.

Bandwidth

Bandwidth memengaruhi biaya terutama jika aplikasi Anda banyak melayani trafik keluar, integrasi antar sistem, sinkronisasi data, atau akses pengguna lintas lokasi. Pada beberapa skema billing, bandwidth outbound menjadi komponen yang cukup signifikan.

Perusahaan dengan transaksi tinggi, akses cabang, atau layanan pelanggan berbasis digital perlu menghitung ini sejak awal. Jika tidak, estimasi managed cloud pricing bisa meleset jauh dari realisasi.

Public IP

Public IP diperlukan untuk layanan yang harus diakses dari internet atau oleh partner eksternal. Beberapa penyedia membebankan biaya per IP, terutama jika kebutuhan IP publik lebih dari satu.

Meski terlihat kecil, komponen ini tetap perlu dihitung. Dalam skala enterprise, jumlah IP yang dipakai untuk aplikasi, VPN, gateway, dan layanan pendukung bisa bertambah cepat.

Firewall

Firewall adalah bagian penting dari arsitektur keamanan, terutama untuk workload yang menyimpan data sensitif. Biaya firewall bisa muncul dalam bentuk appliance virtual, lisensi fitur keamanan, atau managed security service.

Untuk perusahaan yang menjalankan virtual datacenter enterprise, firewall bukan sekadar tambahan teknis. Ini sering menjadi komponen wajib agar keamanan jaringan dan segmentasi akses tetap terkendali.

Backup

Backup melindungi data dari kesalahan manusia, kerusakan sistem, serangan ransomware, dan kegagalan operasional. Biaya backup biasanya bergantung pada kapasitas data yang dibackup, frekuensi, retensi, serta lokasi penyimpanan cadangan.

Semakin panjang retensi dan semakin sering backup dilakukan, biaya juga cenderung naik. Karena itu, kebijakan backup sebaiknya dibicarakan sejak tahap desain, bukan setelah layanan aktif.

Disaster Recovery

Disaster Recovery menambah lapisan perlindungan untuk skenario kegagalan besar, seperti gangguan data center, bencana, atau insiden kritikal. DR biasanya melibatkan replikasi data, site cadangan, dan prosedur failover.

Karena cakupannya lebih luas daripada backup, biaya DR dapat meningkat cukup signifikan. Namun untuk bisnis yang menuntut kontinuitas tinggi, investasi ini sering lebih masuk akal dibanding potensi kerugian operasional.

High Availability

High Availability bertujuan menjaga layanan tetap berjalan meski salah satu komponen gagal. Implementasinya bisa berupa cluster, redundansi server, failover otomatis, atau desain multi-node.

Konfigurasi HA menambah resource dan kompleksitas, sehingga biaya meningkat. Tetapi untuk aplikasi penting seperti ERP, core system, dan layanan pelanggan, HA sering dianggap kebutuhan minimum.

Availability SLA

SLA atau Service Level Agreement menentukan target ketersediaan layanan dan tingkat dukungan yang dijanjikan provider. Semakin tinggi SLA, biasanya semakin tinggi pula biaya karena provider harus menyiapkan redundansi, monitoring, dan support yang lebih kuat.

Bagi pembeli enterprise, SLA harus dibaca sebagai bagian dari risiko bisnis, bukan sekadar angka pemasaran. Di sini, harga dan jaminan layanan saling berkaitan erat.

Managed Services

Managed services mencakup pengelolaan operasional oleh penyedia, seperti patching, provisioning, troubleshooting, dan optimasi. Layanan ini membantu tim internal yang ingin fokus ke aplikasi dan bisnis.

Biayanya tentu lebih tinggi daripada layanan unmanaged. Namun bagi organisasi dengan tim infrastruktur yang terbatas, managed service bisa lebih hemat secara total karena mengurangi beban SDM internal.

Monitoring

Monitoring membantu memantau kesehatan server, performa aplikasi, kapasitas resource, dan potensi gangguan. Layanan ini sering mencakup dashboard, alert, log, dan pelaporan berkala.

Dalam praktiknya, monitoring yang baik membantu mencegah downtime dan overspending. Maka, meskipun menambah biaya, nilainya sering justru muncul dari pencegahan masalah.

Security

Keamanan mencakup kontrol akses, hardening, enkripsi, audit trail, dan proteksi jaringan. Pada cloud environment, pembagian tanggung jawab keamanan harus jelas agar tidak terjadi celah akibat asumsi yang salah.

Dokumen CISA dan CSA menekankan pentingnya praktik keamanan cloud yang terstruktur, termasuk identitas, segmentasi jaringan, perlindungan data, dan monitoring berkelanjutan. Dalam konteks harga, semakin ketat kebutuhan security, semakin besar pula komponen biaya yang mungkin muncul.cisa+1

Compliance

Compliance penting untuk perusahaan yang tunduk pada kebijakan internal, regulasi industri, atau persyaratan data residency. Kebutuhan ini bisa memengaruhi lokasi data center, audit, log retention, dan kontrol akses.

Jika ada tuntutan kepatuhan khusus, penyedia layanan biasanya harus menambahkan kontrol tambahan. Itu sebabnya harga virtual datacenter Indonesia dapat berbeda dari layanan umum yang lebih sederhana.

Lokasi Data Center

Lokasi data center memengaruhi latency, data residency, biaya konektivitas, serta kepatuhan. Banyak perusahaan di Indonesia memilih lokasi lokal karena alasan performa dan pengelolaan data yang lebih sesuai kebutuhan bisnis.

Perbedaan antara data center di Indonesia dan luar negeri tidak hanya ada pada jarak. Faktor seperti interkoneksi, pajak, SLA, dan model operasional juga dapat mengubah biaya total.

Skalabilitas

Skalabilitas adalah kemampuan menambah atau mengurangi resource sesuai kebutuhan. Fitur ini sangat penting karena beban kerja enterprise jarang stabil sepanjang tahun.

Saat skalabilitas baik, Anda bisa menyesuaikan kapasitas tanpa membeli infrastruktur berlebih di awal. Inilah salah satu alasan mengapa virtual datacenter pricing Indonesia sering lebih fleksibel dibanding investasi fisik.

Model Penagihan Virtual Datacenter

Model billing juga sangat memengaruhi total biaya. Penyedia biasanya menawarkan beberapa skema berikut.

Monthly Subscription

Model bulanan paling mudah dipahami karena biayanya rutin dan relatif stabil. Cocok untuk perusahaan yang ingin fleksibilitas tanpa komitmen jangka panjang yang terlalu besar.

Kelebihannya adalah sederhana dan mudah dianggarkan. Kekurangannya, tarif bulanan bisa lebih tinggi dibanding kontrak jangka panjang.

Annual Contract

Kontrak tahunan biasanya memberi harga yang lebih efisien dibanding pembayaran bulanan. Skema ini cocok untuk workload yang sudah stabil dan diproyeksikan berjalan lama.

Risikonya ada pada fleksibilitas yang lebih rendah. Jika kebutuhan berubah drastis, perusahaan bisa merasa kurang leluasa.

Reserved Capacity

Reserved capacity mengunci resource tertentu untuk periode tertentu, sehingga biaya biasanya lebih kompetitif. Model ini umum digunakan pada workload yang konsisten dan bisa diprediksi.

Kelebihannya adalah efisiensi biaya. Kekurangannya, resource yang tidak terpakai tetap menjadi beban biaya.

Pay as You Go

Skema pay as you go menagih berdasarkan penggunaan aktual. Ini cocok untuk beban kerja yang fluktuatif atau proyek jangka pendek.

Kelebihannya adalah elastis dan adil terhadap konsumsi. Namun jika tidak dikendalikan, biaya bisa naik tanpa disadari.

Hybrid Billing

Hybrid billing menggabungkan beberapa model sekaligus, misalnya kapasitas inti memakai reserved resource, sementara lonjakan beban memakai pay as you go. Model ini sering paling realistis untuk perusahaan menengah hingga enterprise.

Pendekatan ini membantu menyeimbangkan efisiensi dan fleksibilitas. Karena itu, banyak perusahaan mulai memakai skema hybrid untuk mengelola enterprise cloud pricing dengan lebih sehat.


Apakah Virtual Datacenter Lebih Murah daripada On-Premise?

Jawabannya: tergantung. Untuk banyak perusahaan, virtual datacenter memang dapat menurunkan investasi awal dan membuat biaya lebih mudah diprediksi, tetapi on-premise bisa lebih ekonomis pada kondisi tertentu, terutama bila utilisasi sangat tinggi dan arsitektur sudah sangat matang.

Perbandingan On-Premise dan Virtual Datacenter

Memahami perbedaan antara On-Premise dan Virtual Datacenter sangat penting untuk menentukan infrastruktur TI yang tepat bagi perusahaan. Berikut adalah gambaran umum perbandingan di antara keduanya berdasarkan berbagai aspek operasional dan finansial:

  • Server: Penggunaan On-Premise memerlukan pembelian hardware di awal, sedangkan Virtual Datacenter tidak membutuhkan investasi hardware awal.

  • Storage: Pada sistem On-Premise, storage dibeli dan dikelola sendiri oleh perusahaan. Sebaliknya, pada Virtual Datacenter, storage disediakan langsung sebagai sebuah layanan (service).

  • Networking: On-Premise membutuhkan penyediaan perangkat, konfigurasi, serta pemeliharaan (maintenance) jaringan secara mandiri. Sementara pada Virtual Datacenter, kebutuhan networking biasanya sudah termasuk dalam paket atau tersedia sebagai fitur tambahan (add-on).

  • Rack: Sistem On-Premise membutuhkan ruang fisik khusus untuk menempatkan rack, sedangkan Virtual Datacenter tidak memerlukan ruang fisik sendiri.

  • Listrik dan Pendingin: Seluruh biaya konsumsi listrik dan sistem pendingin pada On-Premise ditanggung sepenuhnya oleh perusahaan. Pada Virtual Datacenter, seluruh biaya operasional ini sudah termasuk ke dalam biaya layanan.

  • Maintenance: Pemeliharaan infrastruktur On-Premise ditangani oleh tim internal atau bantuan vendor. Pada Virtual Datacenter, pemeliharaan tergantung pada skema managed service atau jaminan layanan dari provider.

  • Sumber Daya Manusia (SDM): Pengelolaan On-Premise memerlukan tim infrastruktur yang lebih besar, sedangkan Virtual Datacenter memungkinkan struktur tim yang lebih ramping, terutama jika memanfaatkan managed service.

  • Refresh Hardware: Infrastruktur On-Premise memiliki siklus penggantian hardware secara berkala. Sebaliknya, pengguna Virtual Datacenter tidak perlu membeli ulang hardware secara mandiri.

  • Biaya Awal: On-Premise membutuhkan biaya awal yang tinggi dengan pengeluaran modal (CAPEX) yang besar. Sementara Virtual Datacenter menawarkan biaya awal yang rendah dan lebih dominan berupa biaya operasional (OPEX).

  • Skalabilitas: Proses ekspansi atau penyesuaian kapasitas pada On-Premise cenderung lebih lambat dan kaku (rigid). Di sisi lain, Virtual Datacenter jauh lebih cepat dan fleksibel.

  • Risiko Kapasitas: On-Premise menyajikan tantangan yang sulit jika terjadi pertumbuhan kapasitas secara mendadak. Sementara itu, Virtual Datacenter memudahkan perusahaan untuk menyesuaikan kapasitas sesuai kebutuhan dengan lebih lancar.

Dari sudut pandang TCO dan arus kas, virtual datacenter sering lebih menarik karena mengubah pengeluaran besar di depan menjadi biaya operasional bulanan. Namun untuk keputusan akhir, perusahaan tetap perlu menghitung utilisasi, masa pakai, beban kerja, dan kebutuhan kontrol internal.

Simulasi Perhitungan Biaya Virtual Datacenter

Berikut contoh ilustratif, bukan daftar harga resmi. Misalnya perusahaan A membutuhkan:

  • 16 vCPU.
  • 64 GB RAM.
  • 1 TB SSD.
  • Backup harian.
  • Firewall.
  • Monitoring.
  • High Availability.

Dalam skenario seperti ini, biaya bulanan biasanya tidak hanya dipengaruhi oleh komputasi dasar. Penambahan RAM dan CPU akan menaikkan kapasitas inti, sementara penggunaan SSD 1 TB menambah biaya storage, dan backup harian menambah kebutuhan ruang cadangan serta proses proteksi data.

Jika High Availability diaktifkan, provider perlu menyiapkan redundansi resource atau arsitektur cluster. Firewall dan monitoring juga bisa menambah biaya karena keduanya membutuhkan komponen layanan tambahan atau pengelolaan yang lebih intensif. Jadi, total biaya akhirnya jauh lebih tinggi daripada sekadar menghitung vCPU dan RAM saja.

Pada titik ini, biaya cloud perusahaan menjadi hasil gabungan dari kebutuhan performa, keamanan, ketahanan layanan, dan tingkat pengelolaan yang Anda pilih. Itulah sebabnya estimasi awal sering berubah setelah desain teknis difinalkan.

Perlu dicatat, harga akan berbeda tergantung kebutuhan, arsitektur, kebijakan provider, jenis kontrak, dan lokasi data center. Karena itu, simulasi seperti ini sebaiknya dipakai sebagai kerangka berpikir, bukan angka final.

Cara Mendapatkan Harga yang Optimal

Ada beberapa cara praktis untuk menekan biaya tanpa mengorbankan kebutuhan utama. Langkah pertama adalah menghindari overprovisioning, karena resource yang tidak terpakai hanya akan menambah tagihan tanpa memberi nilai bisnis.

Gunakan autoscaling jika tersedia, terutama untuk workload yang permintaannya naik turun. Pilih storage sesuai kebutuhan: data aktif jangan disimpan di kelas storage yang mahal jika tidak perlu, dan data arsip sebaiknya dipindahkan ke tier yang lebih ekonomis.

Reserved resource juga bisa dimanfaatkan bila workload stabil. Untuk backup, evaluasi retensi dan frekuensi dengan cermat agar tidak membayar kapasitas yang berlebihan.

Managed service sebaiknya dipakai hanya bila memang ada nilai tambah yang jelas. Jika tim internal sudah kuat, Anda bisa memilih layanan yang lebih ringan. Namun jika tim terbatas, layanan terkelola justru bisa lebih hemat secara total.

Yang paling penting, konsultasikan desain infrastruktur sebelum menentukan kapasitas. Ini membantu Anda mendapatkan konfigurasi yang seimbang antara performa, keamanan, dan biaya.

Checklist Sebelum Meminta Penawaran Harga

Sebelum mengajukan quotation, pastikan kebutuhan berikut sudah jelas:

  • Kapasitas CPU.
  • RAM.
  • Storage.
  • Backup.
  • DR.
  • SLA.
  • Firewall.
  • Public IP.
  • VPN.
  • Compliance.
  • Proyeksi pertumbuhan.
  • Budget.

Checklist ini membantu provider menyusun desain yang lebih akurat. Semakin lengkap informasinya, semakin kecil risiko revisi harga di tengah jalan.

Mengapa Memilih Provider yang Transparan?

Transparansi sangat penting saat membandingkan virtual datacenter enterprise. Provider yang jelas biasanya menunjukkan komponen biaya secara rinci, termasuk apa yang sudah termasuk dan apa yang menjadi tambahan.

Hal ini membantu Anda menghindari hidden cost, terutama pada bandwidth, IP, backup retention, lisensi, atau layanan support tertentu. SLA yang jelas juga penting agar ekspektasi bisnis tidak berbeda dari kenyataan operasional.

Dukungan lokal dan fleksibilitas upgrade juga patut dipertimbangkan. Bagi perusahaan yang sedang tumbuh, kemampuan scaling yang cepat sering lebih bernilai daripada harga yang tampak lebih rendah di awal. Transparansi billing dan konsultasi sebelum implementasi pada akhirnya memberi keputusan pembelian yang lebih aman.

Jika Anda ingin mengevaluasi kebutuhan bisnis, konsultasikan dengan Zettagrid untuk mendapatkan rekomendasi yang tepat berdasarkan target operasional dan recovery organisasi. Hubungi Zettagrid di marketing@zettagrid.id atau WhatsApp +62 811–9688–835 sekarang juga.

FAQ

Berapa harga Virtual Datacenter di Indonesia?

Tidak ada satu harga pasti, karena virtual datacenter pricing Indonesia ditentukan oleh kapasitas, storage, bandwidth, keamanan, SLA, lokasi data center, dan layanan tambahan. Untuk mendapatkan angka yang akurat, Anda perlu meminta quotation berdasarkan kebutuhan aktual.

Apa saja yang memengaruhi biaya Virtual Datacenter?

Faktor utamanya meliputi vCPU, RAM, storage, jenis storage, bandwidth, public IP, firewall, backup, High Availability, Disaster Recovery, monitoring, managed services, compliance, dan lokasi data center. Semakin lengkap layanannya, biasanya semakin tinggi biayanya.

Apakah Virtual Datacenter lebih murah dibanding on-premise?

Sering kali lebih efisien dari sisi CAPEX karena tidak perlu beli hardware di awal. Namun jika utilisasi sangat tinggi dan kebutuhan stabil, on-premise bisa kompetitif dalam jangka panjang, sehingga perbandingan harus memakai TCO, bukan hanya harga bulanan.

Bagaimana cara menghitung kebutuhan Virtual Datacenter?

Mulailah dari aplikasi yang akan dijalankan, jumlah pengguna, target performa, kebutuhan

7 Alasan Enterprise Beralih ke Infrastruktur Cloud Lokal di Indonesia

Selama bertahun-tahun, banyak perusahaan mengandalkan cloud global untuk mendukung transformasi digital. Namun, meningkatnya kebutuhan akan kepatuhan regulasi, data residency, serta performa aplikasi membuat semakin banyak enterprise mulai mengevaluasi kembali apakah infrastruktur global masih menjadi pilihan yang paling tepat untuk seluruh workload mereka.
Banyak perusahaan di Indonesia kini memindahkan workload ke cloud, namun muncul tantangan baru seputar lokasi data, regulasi, keamanan, dan performa. Kebutuhan akan solusi yang memenuhi prinsip data residency dan sovereign cloud Indonesia semakin mendorong organisasi beralih ke local cloud provider Indonesia.

Artikel ini menguraikan tujuh alasan utama mengapa enterprise memilih cloud lokal, sekaligus menjelaskan peran Virtual Datacenter sebagai fondasi infrastruktur modern. Pembaca juga akan menemukan mengapa Zettagrid menjadi salah satu opsi yang layak dipertimbangkan untuk kebutuhan enterprise cloud yang aman, compliant, dan berkinerja tinggi.

Mengapa Enterprise Mulai Memilih Local Cloud Infrastructure?

Transformasi digital di Indonesia mempercepat adopsi cloud, terutama untuk workload kritis seperti core banking, aplikasi kesehatan, sistem manufaktur, dan layanan publik. Namun, model cloud global tidak selalu ideal. Beberapa faktor mendorong pergeseran ke cloud infrastructure Indonesia yang lebih lokal:

  • Compliance dan regulasi yang semakin ketat menuntut data disimpan di dalam negeri.
  • AI dan analitik real-time membutuhkan latensi rendah agar aplikasi responsif.
  • Hybrid cloud menjadi arsitektur pilihan karena menggabungkan kontrol private cloud dengan fleksibilitas public cloud.
  • Kebutuhan workload enterprise yang kompleks memerlukan infrastruktur dedicated, bukan shared resource.

Perubahan ini bukan sekadar tren, melainkan respons terhadap kebutuhan bisnis yang menuntut keseimbangan antara inovasi, kepatuhan, dan ketahanan operasional.

Siapa yang Perlu Mempertimbangkan Cloud Lokal?

Local cloud provider Indonesia umumnya menjadi pilihan yang tepat bagi organisasi yang:

  • memiliki data sensitif;
  • berada di industri yang diatur regulator;
  • membutuhkan latency rendah;
  • mengadopsi hybrid cloud;
  • ingin biaya cloud yang lebih mudah diprediksi.


7 Alasan Enterprise Beralih ke Local Cloud Provider Indonesia

Kepatuhan terhadap Regulasi Indonesia

Regulasi di Indonesia semakin ketat terkait data residency dan tata kelola data. Organisasi di sektor finansial, pemerintahan, dan kesehatan diwajibkan menyimpan dan memproses data sensitif di dalam wilayah Indonesia. Memilih local cloud provider Indonesia membantu perusahaan memenuhi kewajiban ini tanpa kompromi.

Cloud lokal memungkinkan kontrol penuh atas lokasi fisik data, audit trail, dan mekanisme enkripsi yang sesuai standar nasional maupun internasional seperti ISO/IEC 27001. Ini bukan hanya soal menghindari sanksi, tetapi juga membangun kepercayaan pelanggan dan mitra bisnis.

Data Lebih Dekat dengan Pengguna

Salah satu keunggulan utama cloud lokal adalah latensi yang lebih rendah karena data berada lebih dekat dengan pengguna. Bagi aplikasi yang membutuhkan respons real-time, seperti transaksi finansial, telemedicine, atau sistem kontrol industri, selisih waktu beberapa milidetik saja dapat memberikan dampak besar terhadap pengalaman pengguna.

Dengan infrastruktur lokal, perusahaan tidak terlalu bergantung pada koneksi internasional yang dapat mengalami penurunan performa. Dampaknya, aplikasi menjadi lebih stabil, pengalaman pengguna meningkat, dan produktivitas karyawan tetap terjaga karena minim lag maupun downtime.

Keamanan dan Data Sovereignty yang Lebih Baik

Sovereign cloud Indonesia memberikan kontrol lebih besar atas data, termasuk siapa yang dapat mengakses, di mana data disimpan, dan bagaimana data dilindungi. Ini berbeda dengan public cloud global yang mungkin menyimpan data di berbagai yurisdiksi dengan hukum yang berbeda.

Cloud lokal memungkinkan penerapan enkripsi end-to-end, isolasi workload, dan kebijakan tata kelola yang disesuaikan dengan kebutuhan serta risiko bisnis. Bagi organisasi yang mengelola data sensitif, pendekatan ini membantu mengurangi risiko serangan siber dan kebocoran data.

Dukungan Teknis Lokal

Salah satu nilai tambah terbesar dari local cloud provider Indonesia adalah dukungan teknis dalam Bahasa Indonesia dengan SLA yang jelas. Tim support lokal memahami konteks bisnis, regulasi, dan budaya kerja di Indonesia, sehingga konsultasi teknis dan implementasi berjalan lebih lancar.

Respon cepat terhadap insiden, akses ke engineer yang berpengalaman, dan kemudahan koordinasi waktu menjadi faktor penentu bagi enterprise yang tidak bisa toleransi downtime. Dukungan lokal juga mempermudah pelatihan internal dan transfer pengetahuan kepada tim IT perusahaan.

Integrasi Hybrid Cloud yang Lebih Mudah

Banyak enterprise sudah memiliki investasi signifikan dalam infrastruktur virtual berbasis VMware. Virtual Datacenter memungkinkan migrasi yang lebih mulus ke cloud tanpa perlu mengubah arsitektur aplikasi secara drastis. Ini membuka jalan bagi implementasi hybrid cloud yang fleksibel.

Dengan Virtual Datacenter, perusahaan dapat menjalankan workload penting di private cloud, sekaligus memanfaatkan skalabilitas public cloud saat kebutuhan sumber daya meningkat. Pendekatan ini memberikan keseimbangan antara kontrol, keamanan, dan efisiensi biaya.

Biaya yang Lebih Mudah Diprediksi

Cloud global sering kali memiliki biaya tambahan yang tidak selalu terlihat di awal, seperti biaya transfer data antar region, egress fee, atau perubahan biaya sesuai tingkat penggunaan. Sebaliknya, cloud lokal umumnya menawarkan model penagihan yang lebih transparan dan mudah diprediksi, sehingga memudahkan perusahaan dalam merencanakan anggaran IT.

Selain itu, berkurangnya ketergantungan pada bandwidth internasional juga dapat menekan biaya operasional secara signifikan. Bagi CFO dan tim keuangan, hal ini menjadi salah satu pertimbangan kuat untuk memilih penyedia cloud lokal.

Mendukung Strategi Business Continuity dan Disaster Recovery

Infrastruktur lokal memungkinkan implementasi business continuity dan disaster recovery yang lebih terkontrol. Perusahaan dapat membangun situs backup di lokasi geografis berbeda dalam Indonesia, memastikan failover otomatis dan recovery time yang minimal.

Dengan replikasi data real-time dan mekanisme snapshot yang terintegrasi, organisasi dapat memulihkan workload dengan cepat setelah insiden. Ini bukan hanya tentang teknologi, tetapi juga tentang ketahanan bisnis di tengah ketidakpastian.

Mengapa Virtual Datacenter Menjadi Pondasi Cloud Enterprise

Virtual Datacenter bukan sekadar virtualisasi server, melainkan pondasi infrastruktur cloud modern yang memberikan:

  • Resource dedicated untuk isolasi performa dan keamanan.
  • Fleksibilitas dan skalabilitas sesuai kebutuhan bisnis yang dinamis.
  • Kontrol penuh atas konfigurasi jaringan, storage, dan keamanan.
  • Self-service portal untuk provisioning resource tanpa menunggu tim IT.
  • Ekosistem VMware yang kompatibel dengan lingkungan virtual existing.

Berbeda dengan virtualisasi server biasa, Virtual Datacenter menyediakan sumber daya komputasi, storage, dan jaringan yang dapat dikelola secara mandiri layaknya data center fisik, tetapi dengan fleksibilitas cloud. Pendekatan ini memungkinkan organisasi memperoleh kontrol yang tinggi tanpa harus berinvestasi pada infrastruktur on-premises yang mahal.

Bagi enterprise yang membutuhkan private cloud atau hybrid cloud, Virtual Datacenter menawarkan keseimbangan ideal antara kontrol dan elastisitas. Ini adalah jawaban atas kebutuhan akan infrastruktur yang agile namun tetap compliant.

Mengapa Memilih Zettagrid sebagai Local Cloud Provider Indonesia?

Setelah memahami berbagai faktor yang mendorong adopsi cloud lokal, langkah berikutnya adalah memilih penyedia infrastruktur yang mampu memenuhi kebutuhan enterprise. Selain lokasi data center, organisasi juga perlu mempertimbangkan kompatibilitas teknologi, dukungan teknis, serta fleksibilitas dalam membangun arsitektur hybrid cloud.


Zettagrid hadir sebagai salah satu local cloud provider Indonesia yang memahami kebutuhan enterprise modern. Beberapa keunggulan yang membuatnya relevan untuk organisasi dengan persyaratan kepatuhan tinggi:

  • Infrastruktur cloud lokal di Indonesia membantu memastikan data tetap berada di dalam negeri (data residency) dan mendukung kebutuhan sovereign cloud Indonesia.
  • Dibangun di atas ekosistem VMware, sehingga memudahkan migrasi dari lingkungan virtual yang sudah ada tanpa perlu melakukan perubahan besar pada aplikasi (refactoring).
  • Layanan Virtual Datacenter yang fleksibel sehingga kapasitas dapat ditingkatkan atau dikurangi sesuai pertumbuhan bisnis dan kebutuhan workload.
  • Mendukung hybrid cloud dan disaster recovery, sehingga perusahaan dapat membangun infrastruktur yang lebih tangguh dan menjaga kelangsungan operasional (business continuity).
  • Didukung tim teknis lokal dengan SLA yang jelas, perusahaan mendapatkan kepastian waktu respons dan kualitas layanan.
  • Cocok untuk berbagai sektor, seperti enterprise, pemerintahan, finansial, healthcare, dan industri lain yang memiliki kebutuhan kepatuhan (compliance) yang tinggi.

Pendekatan Zettagrid bersifat edukatif dan konsultatif, membantu organisasi merancang arsitektur cloud yang sesuai dengan risiko, regulasi, dan target bisnis.


Kesimpulan

Memilih local cloud provider Indonesia bukan hanya soal harga, melainkan keputusan strategis yang mempertimbangkan keamanan, compliance, performa, dukungan lokal, dan kesiapan bisnis di masa depan. Sovereign Cloud Indonesia dan Virtual Datacenter menjadi enabler utama bagi organisasi yang ingin berinovasi tanpa mengorbankan kepatuhan.

Jika organisasi Anda sedang mempertimbangkan migrasi ke cloud atau ingin membangun infrastruktur yang memenuhi kebutuhan keamanan, kepatuhan, dan performa, konsultasikan kebutuhan Anda bersama tim Zettagrid untuk mendapatkan rekomendasi solusi yang sesuai dengan kebutuhan bisnis.


FAQ

Apa yang dimaksud local cloud provider?

Local cloud provider adalah penyedia layanan cloud yang mengoperasikan infrastruktur fisik di dalam negara tertentu, dalam hal ini Indonesia. Ini memastikan data disimpan secara lokal, memenuhi regulasi data residency, dan memberikan latensi lebih rendah dibandingkan cloud global.

Apa perbedaan sovereign cloud dan public cloud?

Sovereign cloud dirancang untuk memenuhi persyaratan hukum dan regulasi suatu negara, dengan kontrol penuh atas lokasi dan akses data. Public cloud global mungkin menyimpan data di berbagai yurisdiksi dengan hukum yang berbeda, berpotensi menimbulkan risiko compliance.

Mengapa data residency penting bagi perusahaan di Indonesia?

Data residency penting karena regulasi Indonesia, seperti yang diterbitkan oleh Komdigi dan BSSN, mewajibkan data sensitif disimpan dan diproses di dalam wilayah Indonesia. Ini melindungi data dari akses asing dan memastikan kepatuhan hukum.

Kapan perusahaan sebaiknya menggunakan Virtual Datacenter?

Virtual Datacenter cocok untuk perusahaan yang membutuhkan resource dedicated, kontrol penuh atas infrastruktur, dan kompatibilitas dengan ekosistem VMware. Ini ideal untuk workload kritis, hybrid cloud, dan skenario yang membutuhkan skalabilitas tanpa mengorbankan keamanan.

Apakah cloud lokal cocok untuk AI workload?

Ya, terutama jika data AI harus tetap berada di Indonesia atau membutuhkan latensi rendah untuk pengguna domestik.

Apakah cloud lokal bisa diintegrasikan dengan AWS atau Azure?

Bisa. Banyak organisasi menggunakan pendekatan hybrid cloud yang menggabungkan cloud lokal dengan hyperscaler agar setiap workload ditempatkan pada platform yang paling sesuai.