Enterprise Backup Readiness Checklist: Seberapa Siap Strategi Backup Perusahaan Anda?
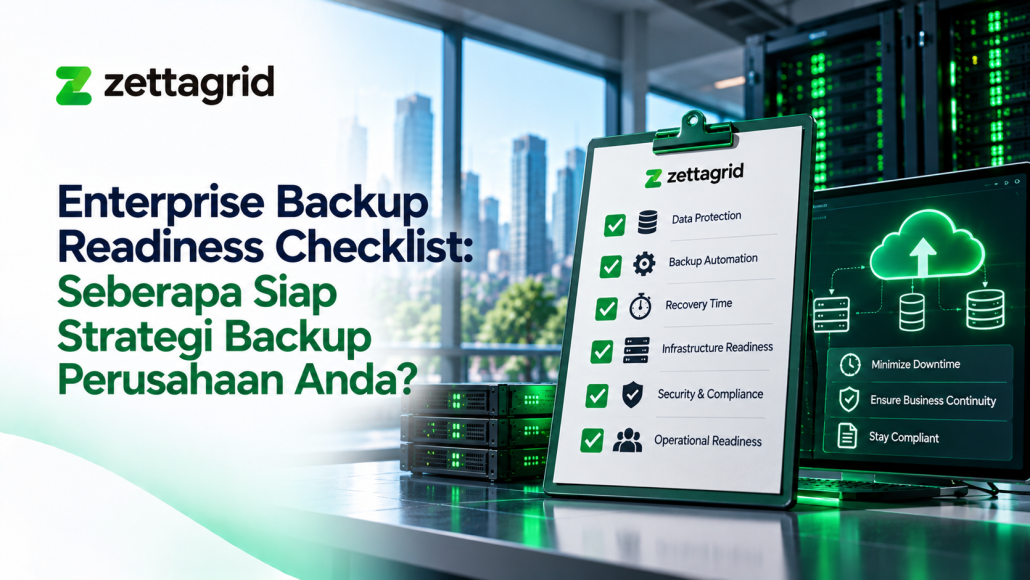
Backup Automation membantu perusahaan mengurangi kesalahan manual dan meningkatkan efisiensi proses backup.
Banyak perusahaan percaya bahwa mereka sudah memiliki enterprise backup yang memadai karena job backup berjalan rutin dan dashboard menunjukkan status “sukses”. Namun, ketika disaster benar-benar terjadi, sering kali muncul kenyataan pahit: backup tidak dapat dipulihkan, recovery time jauh lebih lama dari ekspektasi, atau salinan backup ikut terenkripsi oleh ransomware. Backup readiness bukan hanya tentang memiliki backup, melainkan tentang memastikan bahwa backup tersebut benar-benar dapat diandalkan saat dibutuhkan.
Artikel ini menyediakan enterprise backup checklist praktis yang dapat digunakan oleh CIO, IT Director, dan tim infrastruktur untuk mengevaluasi kesiapan strategi backup saat ini. Checklist ini mencakup aspek teknis, operasional, dan governance yang sering kali terlewat dalam evaluasi tradisional.
Mengapa Checklist Backup Readiness Penting?
Tanpa kerangka evaluasi yang jelas, tim IT sering kali fokus pada metrik yang mudah diukur (seperti jumlah job backup sukses) daripada metrik yang benar-benar mencerminkan kesiapan recovery. Checklist yang komprehensif membantu mengidentifikasi gap sebelum insiden terjadi, memprioritaskan perbaikan berdasarkan risiko bisnis, dan memberikan dasar objektif untuk investasi tambahan dalam data protection strategy.
Di lingkungan ancaman siber modern, di mana ransomware secara aktif menargetkan backup repository, pertanyaan “apakah backup kita cukup?” perlu dijawab dengan evaluasi mendalam, bukan asumsi.
Checklist Evaluasi Enterprise Backup Readiness
Berikut adalah checklist terstruktur yang dapat digunakan untuk menilai kesiapan backup perusahaan Anda. Setiap bagian mencakup pertanyaan evaluasi dan indikator kesiapan.
1. Workload Coverage: Apa Saja yang Harus Dilindungi?
Pertanyaan Kunci:
- Apakah semua server, virtual machine, database, dan aplikasi kritikal telah teridentifikasi dan tercakup dalam jadwal backup?
- Apakah workload nontradisional (container, SaaS seperti Microsoft 365, workload cloud) juga dilindungi?
- Apakah ada server “shadow IT” atau sistem warisan yang terlewat dari cakupan backup?
Indikator Kesiapan:
- Inventory lengkap semua workload kritikal dengan owner dan criticality level yang jelas
- Semua workload dalam inventory memiliki policy backup yang terdefinisi
- Tidak ada sistem produksi yang berjalan tanpa perlindungan backup
Risiko Jika Tidak Terpenuhi:
Workload yang tidak ter-backup adalah blind spot yang dapat mengakibatkan kehilangan data permanen saat insiden terjadi.
2. Backup Frequency: Apakah RPO Sesuai Kebutuhan Bisnis?
Pertanyaan Kunci:
- Berapa frekuensi backup untuk setiap workload (harian, per jam, continuous)?
- Apakah frekuensi backup sesuai dengan RPO (Recovery Point Objective) yang disepakati dengan bisnis?
- Apakah ada workload kritikal yang hanya di-backup sekali sehari atau lebih jarang?
Indikator Kesiapan:
- RPO terdefinisi untuk setiap workload berdasarkan dampak bisnis
- Frekuensi backup memenuhi atau melebihi target RPO
- Backup dijadwalkan pada waktu yang meminimalkan dampak terhadap performa produksi
Risiko Jika Tidak Terpenuhi:
RPO yang terlalu longgar berarti lebih banyak data yang hilang saat recovery, yang dapat berdampak pada operasional dan kepatuhan regulasi.
3. Retention: Berapa Lama Data Disimpan?
Pertanyaan Kunci:
- Apakah retention policy (harian, mingguan, bulanan, tahunan) telah didefinisikan untuk setiap workload?
- Apakah retention memenuhi kebutuhan compliance dan regulasi industri?
- Apakah ada backup yang disimpan terlalu lama (memboroskan storage) atau terlalu singkat (tidak memenuhi kebutuhan audit)?
Indikator Kesiapan:
- Retention policy terdokumentasi dan diterapkan secara konsisten
- Retensi jangka panjang (bulanan/tahunan) tersedia untuk workload yang memerlukan compliance
- Review berkala dilakukan untuk memastikan retention masih relevan
Risiko Jika Tidak Terpenuhi:
Retensi yang tidak sesuai dapat menyebabkan kegagalan audit, ketidakmampuan memenuhi e-discovery, atau pemborosan biaya storage.
4. Backup Location: Apakah Ada Offsite Copy?
Pertanyaan Kunci:
- Apakah backup disimpan hanya di lokasi yang sama dengan produksi, atau ada salinan offsite?
- Apakah lokasi offsite memiliki jarak geografis yang cukup untuk melindungi dari bencana regional?
- Apakah akses ke lokasi offsite terjamin saat diperlukan untuk recovery?
Indikator Kesiapan:
- Minimal satu salinan backup disimpan di lokasi terpisah secara geografis
- Lokasi offsite dapat diakses dalam waktu yang sesuai dengan RTO
- Konektivitas dan bandwidth ke offsite telah diuji untuk skenario recovery
Risiko Jika Tidak Terpenuhi:
Tanpa offsite copy, bencana fisik (kebakaran, banjir, gempa) dapat menghapus produksi dan backup sekaligus.
5. Immutability: Apakah Backup Dapat Dilindungi dari Perubahan atau Penghapusan?
Pertanyaan Kunci:
- Apakah ada salinan backup yang dilindungi dengan immutability (tidak dapat diubah atau dihapus selama periode tertentu)?
- Apakah fitur immutability benar-benar aktif dan terkonfigurasi dengan benar?
- Apakah ada backup yang sepenuhnya terisolasi (air-gapped) dari jaringan produksi?
Indikator Kesiapan:
- Minimal satu salinan backup immutable untuk workload kritikal
- Immutability diterapkan pada repository yang terpisah dari produksi
- Akses ke backup immutable dibatasi dengan kontrol ketat dan MFA
Risiko Jika Tidak Terpenuhi:
Backup yang dapat dihapus atau diubah rentan terhadap ransomware, insider threat, atau human error yang dapat menghapus jalur recovery.
6. Access Control: Siapa yang Dapat Menghapus atau Mengubah Backup?
Pertanyaan Kunci:
- Siapa saja yang memiliki akses administratif ke sistem backup?
- Apakah prinsip least privilege diterapkan (akses hanya sesuai kebutuhan)?
- Apakah MFA (Multi-Factor Authentication) diwajibkan untuk akses ke sistem backup?
Indikator Kesiapan:
- Daftar admin backup terdokumentasi dan direview berkala
- Akses administratif dipisahkan dari akses produksi
- MFA diaktifkan untuk semua akun dengan privilege tinggi
Risiko Jika Tidak Terpenuhi:
Kredensial admin yang bocor dapat memungkinkan penyerang menghapus atau mengubah backup, menghilangkan jalur recovery.
7. Monitoring: Apakah Failed Job Segera Terdeteksi?
Pertanyaan Kunci:
- Apakah ada dashboard terpusat yang menampilkan status semua backup job?
- Apakah alert dikonfigurasi untuk job gagal, warning, atau anomali?
- Siapa yang menerima alert dan berapa lama waktu respons yang diharapkan?
Indikator Kesiapan:
- Dashboard real-time menampilkan status backup seluruh lingkungan
- Alert dikirim melalui multiple channel (email, SMS, ITSM)
- Prosedur eskalasi jelas jika alert tidak ditindaklanjuti
Risiko Jika Tidak Terpenuhi:
Backup yang gagal tanpa terdeteksi berarti perusahaan tidak memiliki perlindungan saat dibutuhkan, tanpa menyadarinya.
8. Recovery Testing: Kapan Terakhir Restore Diuji?
Pertanyaan Kunci:
- Kapan terakhir kali restore test dilakukan untuk setiap workload kritikal?
- Apakah restore test mencakup seluruh aplikasi atau hanya file-level restore?
- Apakah hasil restore test terdokumentasi dan ditinjau oleh pemilik bisnis?
Indikator Kesiapan:
- Restore test dilakukan minimal setiap 3-6 bulan untuk workload kritikal
- Hasil tes mencakup waktu recovery aktual vs target RTO
- Dokumentasi recovery procedure diperbarui berdasarkan hasil tes
Risiko Jika Tidak Terpenuhi:
Backup yang belum pernah diuji restore-nya adalah risiko tersembunyi yang dapat menyebabkan kegagalan recovery saat insiden nyata.
9. RPO dan RTO: Apakah Target Sudah Didefinisikan dan Dapat Dipenuhi?
Pertanyaan Kunci:
- Apakah RPO (Recovery Point Objective) dan RTO (Recovery Time Objective) telah didefinisikan untuk setiap workload?
- Apakah target ini disepakati dengan pemilik bisnis atau hanya ditetapkan oleh IT?
- Apakah hasil recovery test menunjukkan bahwa target RPO/RTO dapat dipenuhi?
Indikator Kesiapan:
- RPO dan RTO terdokumentasi per workload dengan approval bisnis
- Target realistis berdasarkan arsitektur backup dan recovery yang ada
- Gap antara target dan kemampuan aktual teridentifikasi dan direncanakan perbaikannya
Risiko Jika Tidak Terpenuhi:
Tanpa RPO/RTO yang jelas, tim IT tidak memiliki panduan untuk memprioritaskan recovery, dan bisnis tidak memiliki ekspektasi yang realistis.
10. Documentation: Apakah Recovery Process Terdokumentasi?
Pertanyaan Kunci:
- Apakah prosedur recovery terdokumentasi dengan langkah-langkah yang jelas?
- Apakah dokumentasi mencakup contact person, dependency aplikasi, dan urutan recovery?
- Apakah dokumentasi disimpan di lokasi yang dapat diakses saat produksi down (tidak hanya di sistem yang sedang direcovery)?
Indikator Kesiapan:
- Runbook recovery tersedia untuk setiap workload kritikal
- Dokumentasi diperbarui setelah setiap perubahan infrastruktur atau recovery test
- Salinan dokumentasi disimpan offsite atau dalam format yang tidak bergantung pada sistem produksi
Risiko Jika Tidak Terpenuhi:
Saat insiden terjadi, tekanan waktu dan kepanikan dapat menyebabkan kesalahan fatal jika prosedur tidak terdokumentasi dengan baik.
Tabel Ringkasan Checklist Enterprise Backup Readiness
Untuk memudahkan evaluasi, berikut adalah ringkasan checklist dalam format tabel yang dapat digunakan sebagai self-assessment:
| Area Evaluasi | Pertanyaan Kunci | Status (Ya/Tidak/Sebagian) | Tindakan Perbaikan |
| Workload Coverage | Semua workload kritikal terbackup? | ||
| Backup Frequency | Frekuensi sesuai RPO bisnis? | ||
| Retention | Retensi memenuhi compliance? | ||
| Backup Location | Ada salinan offsite? | ||
| Immutability | Ada backup immutable/air-gapped? | ||
| Access Control | MFA dan least privilege diterapkan? | ||
| Monitoring | Alert untuk failed job aktif? | ||
| Recovery Testing | Restore test rutin dilakukan? | ||
| RPO & RTO | Target terdefinisi dan realistis? | ||
| Documentation | Recovery procedure terdokumentasi? |
Gunakan tabel ini untuk mencatat status saat ini dan merencanakan tindakan perbaikan untuk setiap gap yang teridentifikasi.
Cara Menggunakan Checklist Ini
Checklist ini dirancang untuk menjadi titik awal evaluasi, bukan akhir dari proses. Berikut adalah langkah-langkah yang direkomendasikan:
Langkah 1: Kumpulkan Tim yang Tepat
Libatkan perwakilan dari tim infrastruktur, security, compliance, dan pemilik bisnis untuk workload kritikal. Perspektif yang beragam membantu mengidentifikasi gap yang mungkin terlewat.
Langkah 2: Lakukan Self-Assessment
Gunakan checklist di atas untuk menilai setiap area. Bersikaplah jujur: status “Tidak” atau “Sebagian” bukan kegagalan, melainkan peluang perbaikan.
Langkah 3: Prioritaskan Berdasarkan Risiko Bisnis
Tidak semua gap perlu diperbaiki sekaligus. Prioritaskan perbaikan berdasarkan dampak bisnis jika area tersebut gagal saat insiden.
Langkah 4: Buat Rencana Perbaikan
Untuk setiap gap yang teridentifikasi, definisikan tindakan perbaikan, owner, dan timeline. Integrasikan dengan roadmap IT yang lebih luas.
Langkah 5: Jadwalkan Review Berkala
Backup readiness bukan one-time assessment. Jadwalkan review berkala (misalnya setiap 6 bulan atau setelah perubahan infrastruktur besar) untuk memastikan kesiapan tetap terjaga.
Manfaat Free Backup Assessment dari Arupa
Bagi perusahaan yang ingin evaluasi lebih mendalam, Arupa menyediakan layanan Free Backup Assessment yang dapat membantu mengidentifikasi gap dengan lebih komprehensif. Assessment ini mencakup:
- Risk Score: Penilaian tingkat risiko strategi backup saat ini
- Gap Analysis: Identifikasi spesifik area yang memerlukan perbaikan
- Recommendation: Rekomendasi tindakan prioritas berdasarkan best practice industri
Assessment ini tidak hanya memberikan laporan, tetapi juga diskusi dengan ahli Arupa untuk memahami konteks bisnis dan merancang roadmap perbaikan yang realistis.
Kesimpulan
Enterprise backup checklist ini bukan sekadar daftar periksa teknis, melainkan alat untuk memastikan bahwa strategi backup benar-benar siap mendukung kelangsungan bisnis saat insiden terjadi. Setiap area, dari workload coverage hingga dokumentasi recovery, memainkan peran kritis dalam menentukan apakah perusahaan dapat pulih dengan cepat atau mengalami downtime berkepanjangan.
Evaluasi kesiapan backup adalah investasi kecil yang dapat mencegah kerugian besar. Jika Anda ingin memahami seberapa siap strategi backup perusahaan Anda dan di mana peluang perbaikan terbesar, Arupa siap membantu dengan Download Enterprise Backup Checklist dan konsultasi lanjutan untuk merancang roadmap yang sesuai dengan kebutuhan bisnis Anda.
FAQ
Apa itu enterprise backup readiness?
Enterprise backup readiness adalah tingkat kesiapan strategi backup perusahaan untuk mendukung recovery saat insiden terjadi. Ini mencakup tidak hanya keberadaan backup, tetapi juga kemampuan restore, kepatuhan RPO/RTO, dan ketahanan terhadap ancaman seperti ransomware.
Mengapa recovery testing penting dalam checklist?
Recovery testing memverifikasi bahwa backup benar-benar dapat dipulihkan, bukan hanya tampak sukses di dashboard. Tanpa testing, perusahaan mungkin baru menyadari backup gagal saat benar-benar dibutuhkan.
Apa itu immutable backup dan mengapa perlu?
Immutable backup adalah salinan data yang tidak dapat diubah atau dihapus selama periode tertentu. Ini melindungi backup dari ransomware, insider threat, dan human error yang dapat menghapus jalur recovery.
Berapa sering sebaiknya restore test dilakukan?
Minimal setiap 3-6 bulan untuk workload kritikal, atau setelah perubahan infrastruktur besar. Frekuensi dapat disesuaikan berdasarkan risiko bisnis dan kebutuhan compliance.
Apa perbedaan RPO dan RTO?
RPO (Recovery Point Objective) adalah jumlah maksimum data loss yang dapat diterima, diukur dari waktu kegagalan ke backup terakhir. RTO (Recovery Time Objective) adalah waktu maksimum yang dapat ditoleransi untuk sistem down setelah gangguan.
Apakah checklist ini cocok untuk semua ukuran perusahaan?
Ya, prinsip dasarnya berlaku untuk SMB hingga enterprise besar. Skala implementasi dapat disesuaikan, tetapi area evaluasi seperti workload coverage, immutability, dan recovery testing relevan untuk semua ukuran.
Bagaimana jika banyak area yang statusnya “Tidak” atau “Sebagian”?
Itu wajar. Checklist ini dirancang untuk mengidentifikasi gap, bukan untuk membuat perusahaan tampak sempurna. Prioritaskan perbaikan berdasarkan risiko bisnis dan buat rencana bertahap.